24.10.2026 12:23
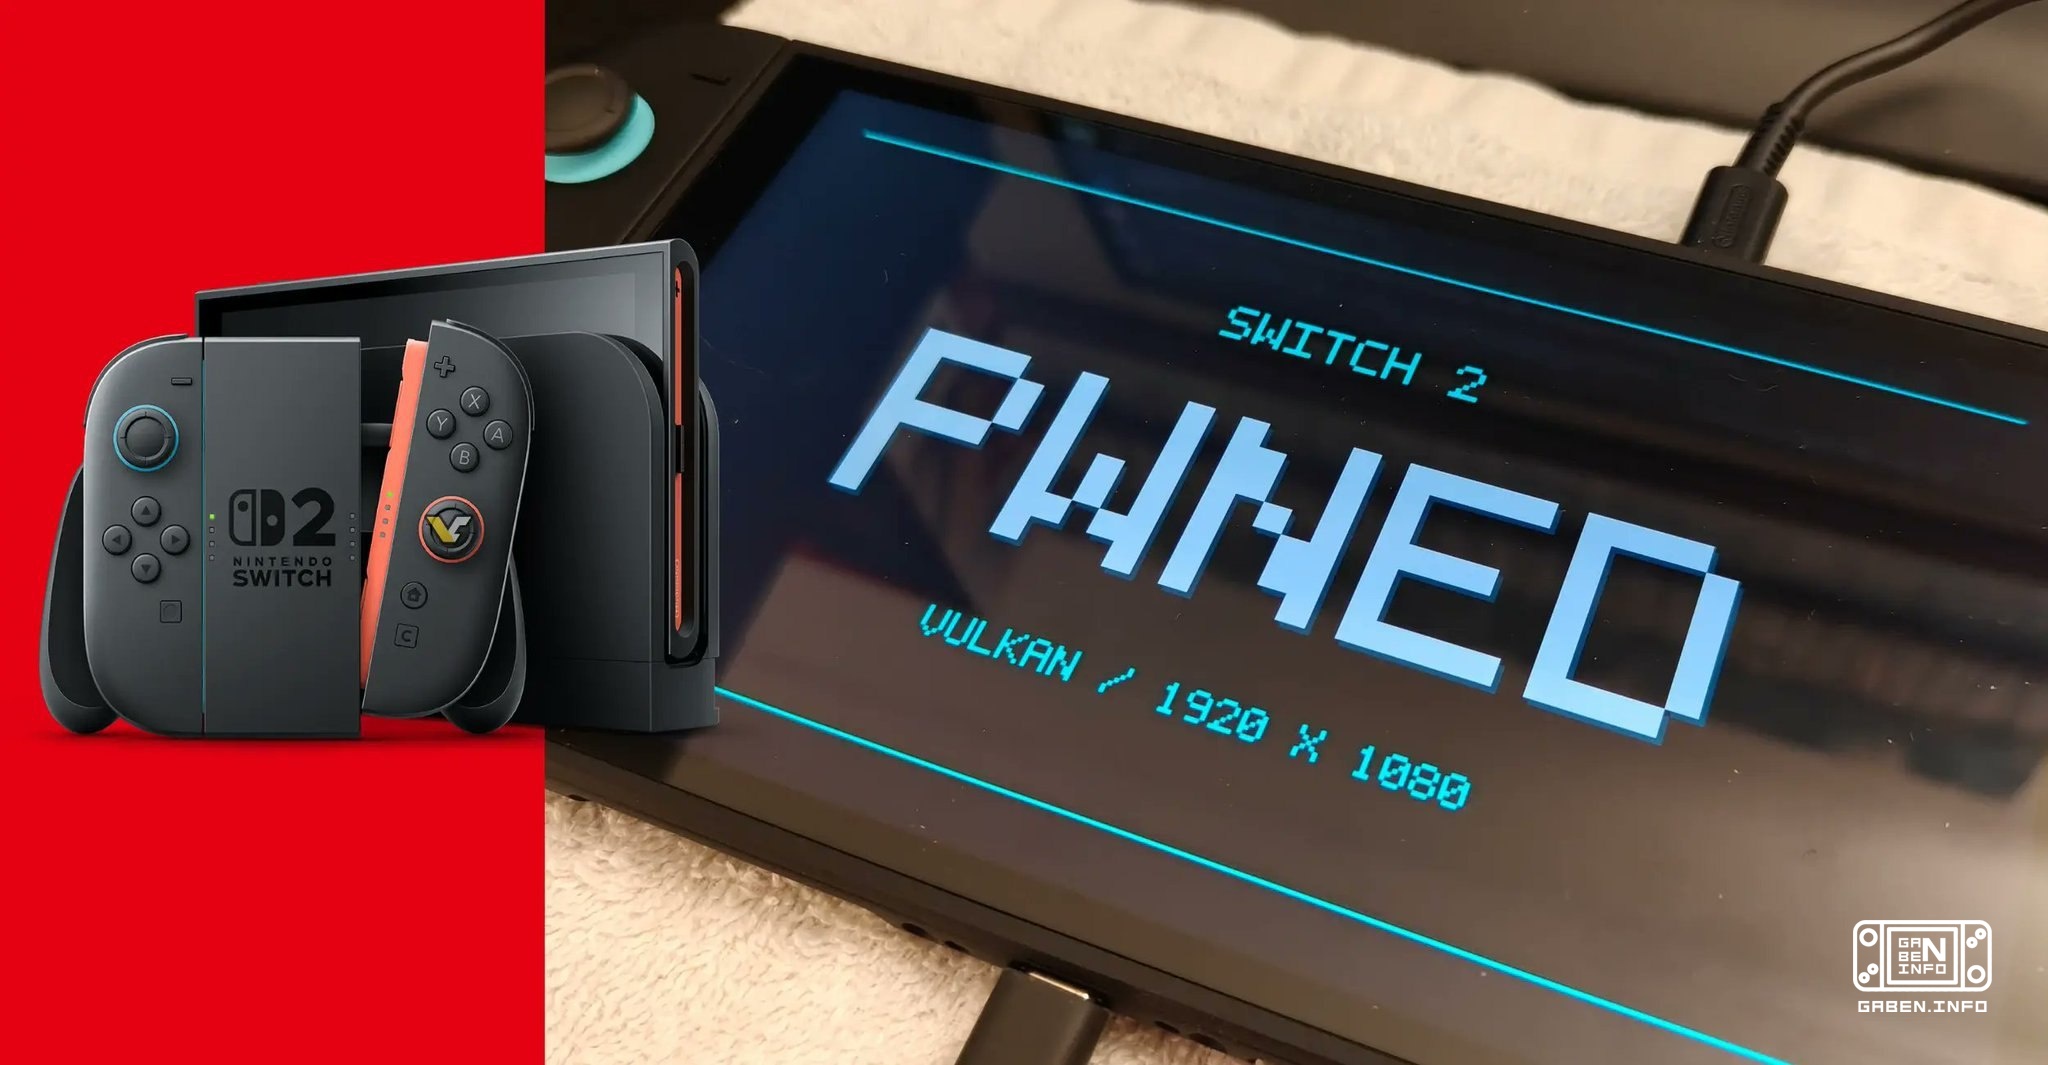
Nhà phát triển Atmosphère dưới cái tên hexkyz đã phân tích chi tiết một sự khai thác mới cho Nintendo Switch 2
Nhà phát triển Atmosphère dưới cái tên hexkyz đã phân tích chi tiết một sự khai thác mới cho Nintendo Switch 2, trong việc tạo ra trí thông minh nhân tạo.
Đây là những gì người phát triển đã nói:
• Một lỗ hổng trong mô-đun hệ thống hệ thống tập tin (FS) đã được phát hiện nhiều năm trước, nhưng hexkyz cho rằng nó không phù hợp để sử dụng.
• Hướng ngại chính là sự tổ chức bộ nhớ FS. Trong đống (heap) có rất ít chỉ số hữu ích. Chính phương pháp sử dụng cũng được biết đến: cần tìm cơ chế tạo các vật thể IStorage trong bộ nhớ và chiếm kiểm soát các chỉ số đọc và ghi chép của chúng. Trong trường hợp này, BufferedStorage được sử dụng.
• Vấn đề khó khăn nhất là giữ các đối tượng cần thiết trong bộ nhớ đủ lâu. Tất cả những nỗ lực trước đây của các nhà phát triển sử dụng các lỗ hổng khác đã kết thúc bằng việc sử dụng các vùng bộ nhớ trống.
• Đây là nơi AI đóng góp chính của mình. Ông đã phát minh ra một chuỗi thao tác phức tạp với đống (heap grooming) cho phép đạt được vị trí thích hợp của các vật thể. Theo hexkyz, mã được tạo ra bằng cách làm việc của AI là một cơn ác mộng hầu như không thể đọc được, nhưng nó thực sự hoạt động.
• Sau khi nhận được đọc và ghi nhớ tùy chọn (arbitrary R/W), các phương pháp đã được biết đến được sử dụng: cài đặt PID của khách hàng ở giá trị 1, MITM-sự truy cập tải về, nhận các mô tả của người khác và các kỹ thuật khác.
• Nhập vào FS cho phép lấy hầu hết các tệp nhị phân dưới KIP: game, ứng dụng và các mô-đun hệ thống không thuộc KIP.
• Không thể có được chìa khóa mã hóa hoặc tài liệu liên quan qua FS.
• Việc tiếp tục tăng ưu đãi, chẳng hạn như việc tiếp cận hạt nhân, vẫn là một nhiệm vụ khó khăn như khi sử dụng bất kỳ mô-đun hệ thống nào khác.
• Trong khi đó, có khả năng có khả năng gây tổn hại đến các mô-đun KIP khác. Theo nhà phát triển, có một phương pháp mà các tác giả của việc khai thác không xem xét trong bài đăng của họ và có thể lý thuyết là có thể hoạt động.
• SmileBASIC hoàn toàn không cần thiết để hack. Điểm đầu vào có thể là trò chơi cho Switch đầu tiên, trò chơi cho Switch 2 hoặc thậm chí là trình duyệt.
• Các phiên bản cũ của firmware vẫn còn các lỗ hổng chưa được công bố khác, có khả năng sẽ giúp tiến sâu hơn vào hệ thống. Ví dụ, trong firmware 19, các nhà phát triển đã phát hiện ra lỗi FS cho phép lấy một phần nội dung bộ nhớ của mô-đun.
• Có những lỗ hổng kín khác của FS, nhưng lỗ hổng hiện tại có hiệu quả hơn rất nhiều. Hexkyz cho rằng đây có thể là cách duy nhất để phá vỡ hệ thống sâu như vậy trong một thời gian rất dài.
• Mạng lưới hoạt động mới thực tế đã trở thành một tương tự hiện đại của nspwn với Nintendo Switch đầu tiên.
• Về lý thuyết, việc khai thác có thể được chuyển thành một hack liên tục (untethered) mà không cần phải khởi động lại sau mỗi lần khởi động.
Một cách riêng biệt, hexkyz đã giải thích liệu chủ sở hữu Switch 2 có nên cập nhật firmware hay không.
Một mặt, nó là một phần khai thác cực kỳ mạnh, đảm bảo sự kiểm soát toàn diện về mức độ người dùng của hệ thống (userland).
Mặt khác, sự kiểm soát đầy đủ của userland mở ra khả năng khai thác dữ liệu, sửa đổi trò chơi và các hoạt động tương tự khác. Nhưng việc khai thác có thể chỉ có sẵn trên các firmware trước 23.0.1 bao gồm cả, vì Nintendo sẽ nhanh chóng loại bỏ lỗ hổng.
Đây là những gì người phát triển đã nói:
• Một lỗ hổng trong mô-đun hệ thống hệ thống tập tin (FS) đã được phát hiện nhiều năm trước, nhưng hexkyz cho rằng nó không phù hợp để sử dụng.
• Hướng ngại chính là sự tổ chức bộ nhớ FS. Trong đống (heap) có rất ít chỉ số hữu ích. Chính phương pháp sử dụng cũng được biết đến: cần tìm cơ chế tạo các vật thể IStorage trong bộ nhớ và chiếm kiểm soát các chỉ số đọc và ghi chép của chúng. Trong trường hợp này, BufferedStorage được sử dụng.
• Vấn đề khó khăn nhất là giữ các đối tượng cần thiết trong bộ nhớ đủ lâu. Tất cả những nỗ lực trước đây của các nhà phát triển sử dụng các lỗ hổng khác đã kết thúc bằng việc sử dụng các vùng bộ nhớ trống.
• Đây là nơi AI đóng góp chính của mình. Ông đã phát minh ra một chuỗi thao tác phức tạp với đống (heap grooming) cho phép đạt được vị trí thích hợp của các vật thể. Theo hexkyz, mã được tạo ra bằng cách làm việc của AI là một cơn ác mộng hầu như không thể đọc được, nhưng nó thực sự hoạt động.
• Sau khi nhận được đọc và ghi nhớ tùy chọn (arbitrary R/W), các phương pháp đã được biết đến được sử dụng: cài đặt PID của khách hàng ở giá trị 1, MITM-sự truy cập tải về, nhận các mô tả của người khác và các kỹ thuật khác.
• Nhập vào FS cho phép lấy hầu hết các tệp nhị phân dưới KIP: game, ứng dụng và các mô-đun hệ thống không thuộc KIP.
• Không thể có được chìa khóa mã hóa hoặc tài liệu liên quan qua FS.
• Việc tiếp tục tăng ưu đãi, chẳng hạn như việc tiếp cận hạt nhân, vẫn là một nhiệm vụ khó khăn như khi sử dụng bất kỳ mô-đun hệ thống nào khác.
• Trong khi đó, có khả năng có khả năng gây tổn hại đến các mô-đun KIP khác. Theo nhà phát triển, có một phương pháp mà các tác giả của việc khai thác không xem xét trong bài đăng của họ và có thể lý thuyết là có thể hoạt động.
• SmileBASIC hoàn toàn không cần thiết để hack. Điểm đầu vào có thể là trò chơi cho Switch đầu tiên, trò chơi cho Switch 2 hoặc thậm chí là trình duyệt.
• Các phiên bản cũ của firmware vẫn còn các lỗ hổng chưa được công bố khác, có khả năng sẽ giúp tiến sâu hơn vào hệ thống. Ví dụ, trong firmware 19, các nhà phát triển đã phát hiện ra lỗi FS cho phép lấy một phần nội dung bộ nhớ của mô-đun.
• Có những lỗ hổng kín khác của FS, nhưng lỗ hổng hiện tại có hiệu quả hơn rất nhiều. Hexkyz cho rằng đây có thể là cách duy nhất để phá vỡ hệ thống sâu như vậy trong một thời gian rất dài.
• Mạng lưới hoạt động mới thực tế đã trở thành một tương tự hiện đại của nspwn với Nintendo Switch đầu tiên.
• Về lý thuyết, việc khai thác có thể được chuyển thành một hack liên tục (untethered) mà không cần phải khởi động lại sau mỗi lần khởi động.
Một cách riêng biệt, hexkyz đã giải thích liệu chủ sở hữu Switch 2 có nên cập nhật firmware hay không.
Một mặt, nó là một phần khai thác cực kỳ mạnh, đảm bảo sự kiểm soát toàn diện về mức độ người dùng của hệ thống (userland).
Mặt khác, sự kiểm soát đầy đủ của userland mở ra khả năng khai thác dữ liệu, sửa đổi trò chơi và các hoạt động tương tự khác. Nhưng việc khai thác có thể chỉ có sẵn trên các firmware trước 23.0.1 bao gồm cả, vì Nintendo sẽ nhanh chóng loại bỏ lỗ hổng.
