24.10.2026 12:23
Lo sviluppatore Atmosphère, sotto il nome di hexkyz, ha elaborato in dettaglio un nuovo sfruttamento per Ninte
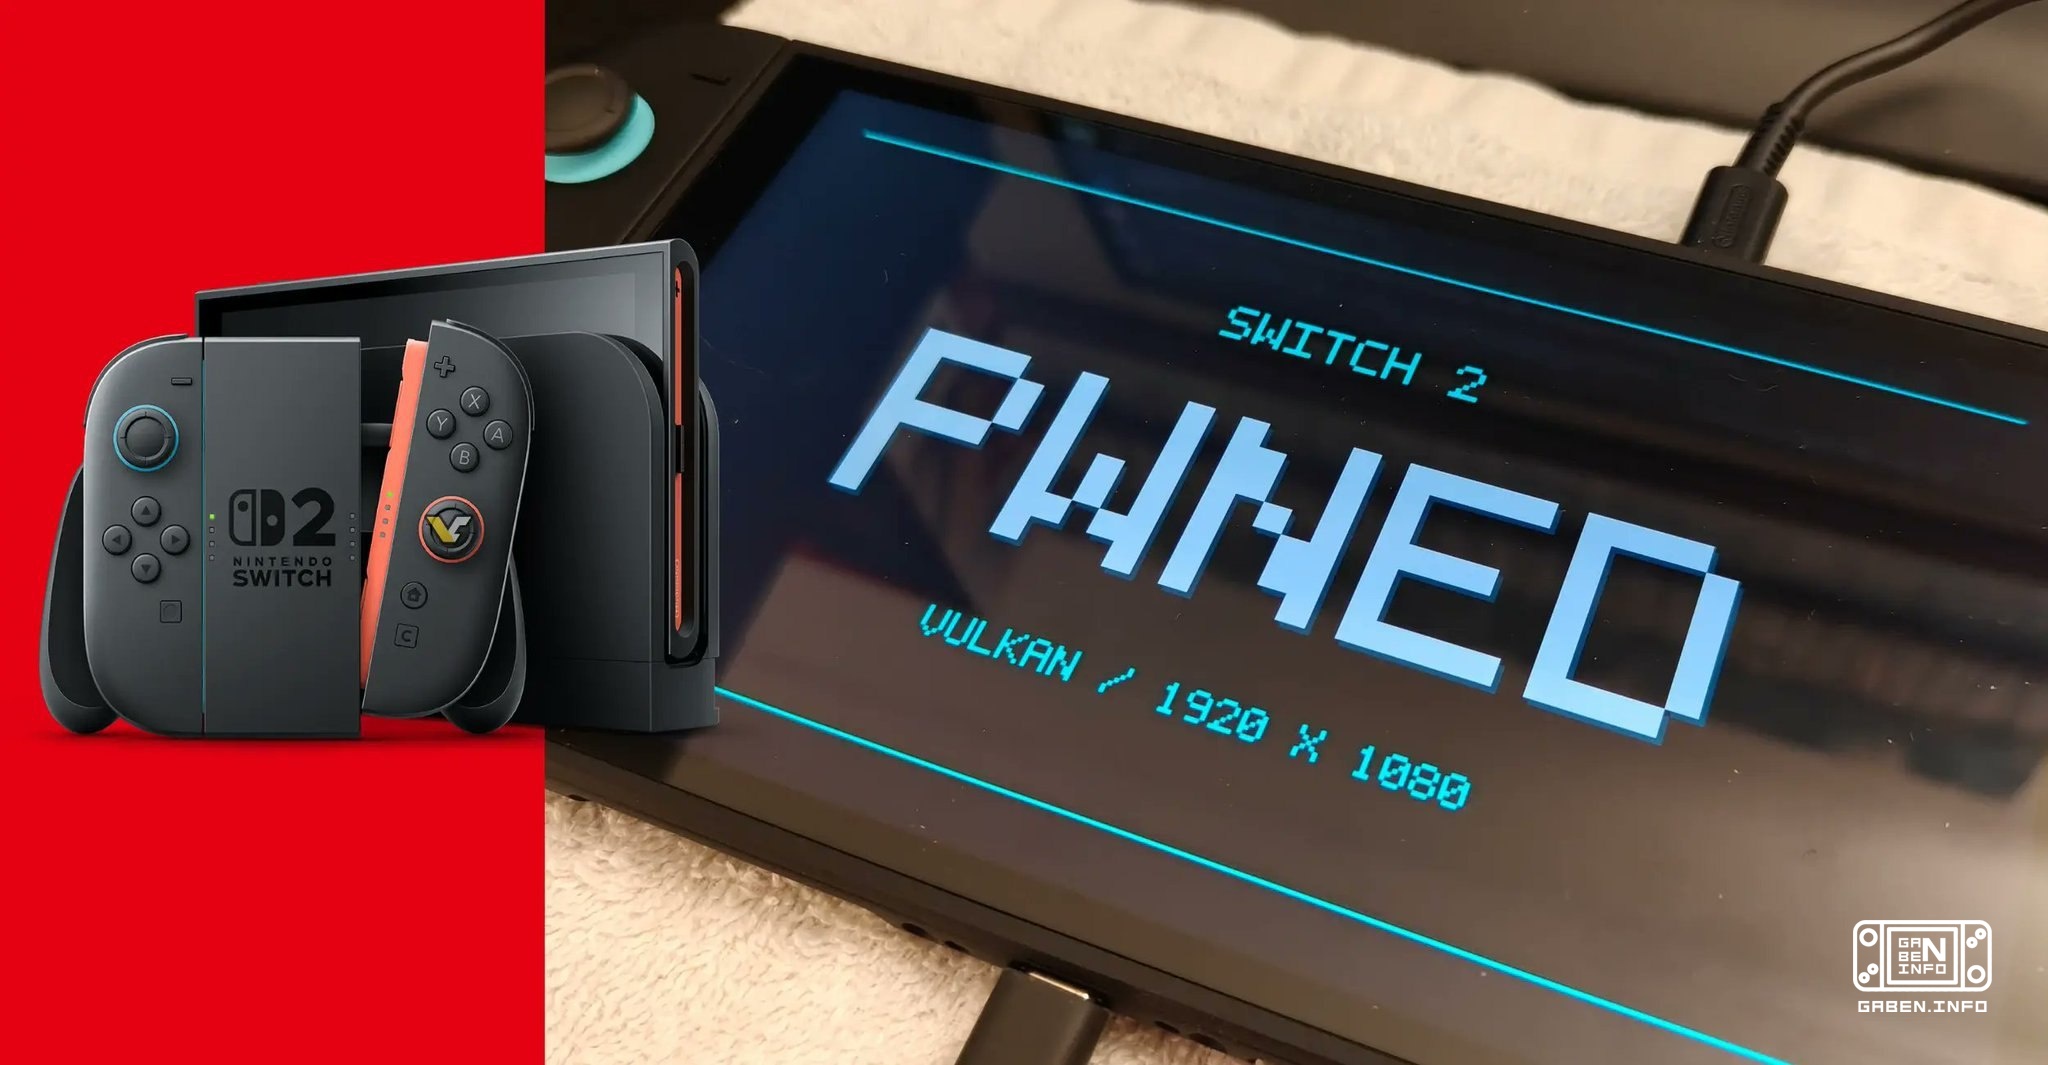
Lo sviluppatore Atmosphère, sotto il nome di hexkyz, ha elaborato in dettaglio un nuovo sfruttamento per Nintendo Switch 2, che è stato creato con l'intelligenza artificiale.
Ecco cosa ha detto lo sviluppatore:
• La vulnerabilità nel modulo di sistema del file system (FS) è stata scoperta molti anni fa, ma hexkyz la riteneva inadatta per l'utilizzo.
• L'ostacolo principale era l'organizzazione della memoria FS. Nel pile (heap) c'erano pochissimi indicatori utili.
• Il compito più difficile è stato quello di mantenere gli oggetti necessari in memoria abbastanza a lungo. Tutti i tentativi precedenti degli sviluppatori che hanno utilizzato altre vulnerabilità sono finiti con l'uso di aree di memoria vuote.
• L'IA ha dato il suo contributo principale a questo punto: ha inventato una complicata sequenza di manipolazioni di pile (heap grooming) che ha permesso di ottenere l'ubicazione giusta degli oggetti.
• Dopo aver ottenuto la memoria di lettura e registrazione arbitraria (arbitrary R/W) vengono utilizzati metodi già noti: installazione del client PID al valore 1, MITM-intervallo del caricatore, ottenimento di altri scrittori e altre tecniche.
• L'accesso a FS consente di estrarre praticamente tutti i file binari al di sotto del livello KIP: giochi, applicazioni e moduli di sistema non appartenenti a KIP.
• Non è possibile ottenere le chiavi di crittografia o i relativi materiali tramite FS.
• L'ulteriore aumento dei privilegi, ad esempio l'accesso al nucleo, rimane un compito altrettanto complesso di qualsiasi altro modulo di sistema.
• C'è anche la possibilità di compromettere gli altri moduli KIP. Secondo lo sviluppatore, c'è un metodo che gli autori dell'esplorazione non hanno considerato nella loro pubblicazione e che teoricamente potrebbe funzionare.
• SmileBASIC non è assolutamente obbligatorio per il pirataggio. Il punto di ingresso può essere un gioco per il primo Switch, un gioco per Switch 2 o anche un browser.
• Le vecchie versioni del firmware hanno anche altre vulnerabilità non pubblicate che potrebbero permettere di avanzare ancora più profondamente nel sistema.
• Esistono altre vulnerabilità FS chiuse, ma l'attuale ha dimostrato di essere molto più efficace delle altre.
• La nuova catena operativa è in realtà diventata l'analogo moderno di nspwn con il primo Nintendo Switch.
• In teoria, lo sfruttamento può essere trasformato in un'attacco permanente (untethered) che non richiede un riavvio dopo ogni riavvio.
Separatamente hexkyz ha spiegato se i proprietari di Switch 2 dovrebbero aggiornare il firmware.
Da un lato, è un'esplosione estremamente potente, che garantisce il controllo completo del livello utente del sistema (userland). Al di sopra del modulo FS entro questo livello non è più possibile salire. Tuttavia, tutto ciò che è al di fuori del userland rimane inaccessibile.
D'altra parte, il pieno controllo dell'userland offre la possibilità di estrarre dati, modificare i giochi e altre azioni simili, ma l'esplorazione probabilmente rimarrà disponibile solo su firmware fino a 23.0.1 inclusi, poiché Nintendo eliminerà rapidamente la vulnerabilità.
Ecco cosa ha detto lo sviluppatore:
• La vulnerabilità nel modulo di sistema del file system (FS) è stata scoperta molti anni fa, ma hexkyz la riteneva inadatta per l'utilizzo.
• L'ostacolo principale era l'organizzazione della memoria FS. Nel pile (heap) c'erano pochissimi indicatori utili.
• Il compito più difficile è stato quello di mantenere gli oggetti necessari in memoria abbastanza a lungo. Tutti i tentativi precedenti degli sviluppatori che hanno utilizzato altre vulnerabilità sono finiti con l'uso di aree di memoria vuote.
• L'IA ha dato il suo contributo principale a questo punto: ha inventato una complicata sequenza di manipolazioni di pile (heap grooming) che ha permesso di ottenere l'ubicazione giusta degli oggetti.
• Dopo aver ottenuto la memoria di lettura e registrazione arbitraria (arbitrary R/W) vengono utilizzati metodi già noti: installazione del client PID al valore 1, MITM-intervallo del caricatore, ottenimento di altri scrittori e altre tecniche.
• L'accesso a FS consente di estrarre praticamente tutti i file binari al di sotto del livello KIP: giochi, applicazioni e moduli di sistema non appartenenti a KIP.
• Non è possibile ottenere le chiavi di crittografia o i relativi materiali tramite FS.
• L'ulteriore aumento dei privilegi, ad esempio l'accesso al nucleo, rimane un compito altrettanto complesso di qualsiasi altro modulo di sistema.
• C'è anche la possibilità di compromettere gli altri moduli KIP. Secondo lo sviluppatore, c'è un metodo che gli autori dell'esplorazione non hanno considerato nella loro pubblicazione e che teoricamente potrebbe funzionare.
• SmileBASIC non è assolutamente obbligatorio per il pirataggio. Il punto di ingresso può essere un gioco per il primo Switch, un gioco per Switch 2 o anche un browser.
• Le vecchie versioni del firmware hanno anche altre vulnerabilità non pubblicate che potrebbero permettere di avanzare ancora più profondamente nel sistema.
• Esistono altre vulnerabilità FS chiuse, ma l'attuale ha dimostrato di essere molto più efficace delle altre.
• La nuova catena operativa è in realtà diventata l'analogo moderno di nspwn con il primo Nintendo Switch.
• In teoria, lo sfruttamento può essere trasformato in un'attacco permanente (untethered) che non richiede un riavvio dopo ogni riavvio.
Separatamente hexkyz ha spiegato se i proprietari di Switch 2 dovrebbero aggiornare il firmware.
Da un lato, è un'esplosione estremamente potente, che garantisce il controllo completo del livello utente del sistema (userland). Al di sopra del modulo FS entro questo livello non è più possibile salire. Tuttavia, tutto ciò che è al di fuori del userland rimane inaccessibile.
D'altra parte, il pieno controllo dell'userland offre la possibilità di estrarre dati, modificare i giochi e altre azioni simili, ma l'esplorazione probabilmente rimarrà disponibile solo su firmware fino a 23.0.1 inclusi, poiché Nintendo eliminerà rapidamente la vulnerabilità.
