24.10.2026 12:23
Der Entwickler von Atmosphère unter dem Namen hexkyz hat ein neues Exploit für Nintendo Switch 2 detailliert e
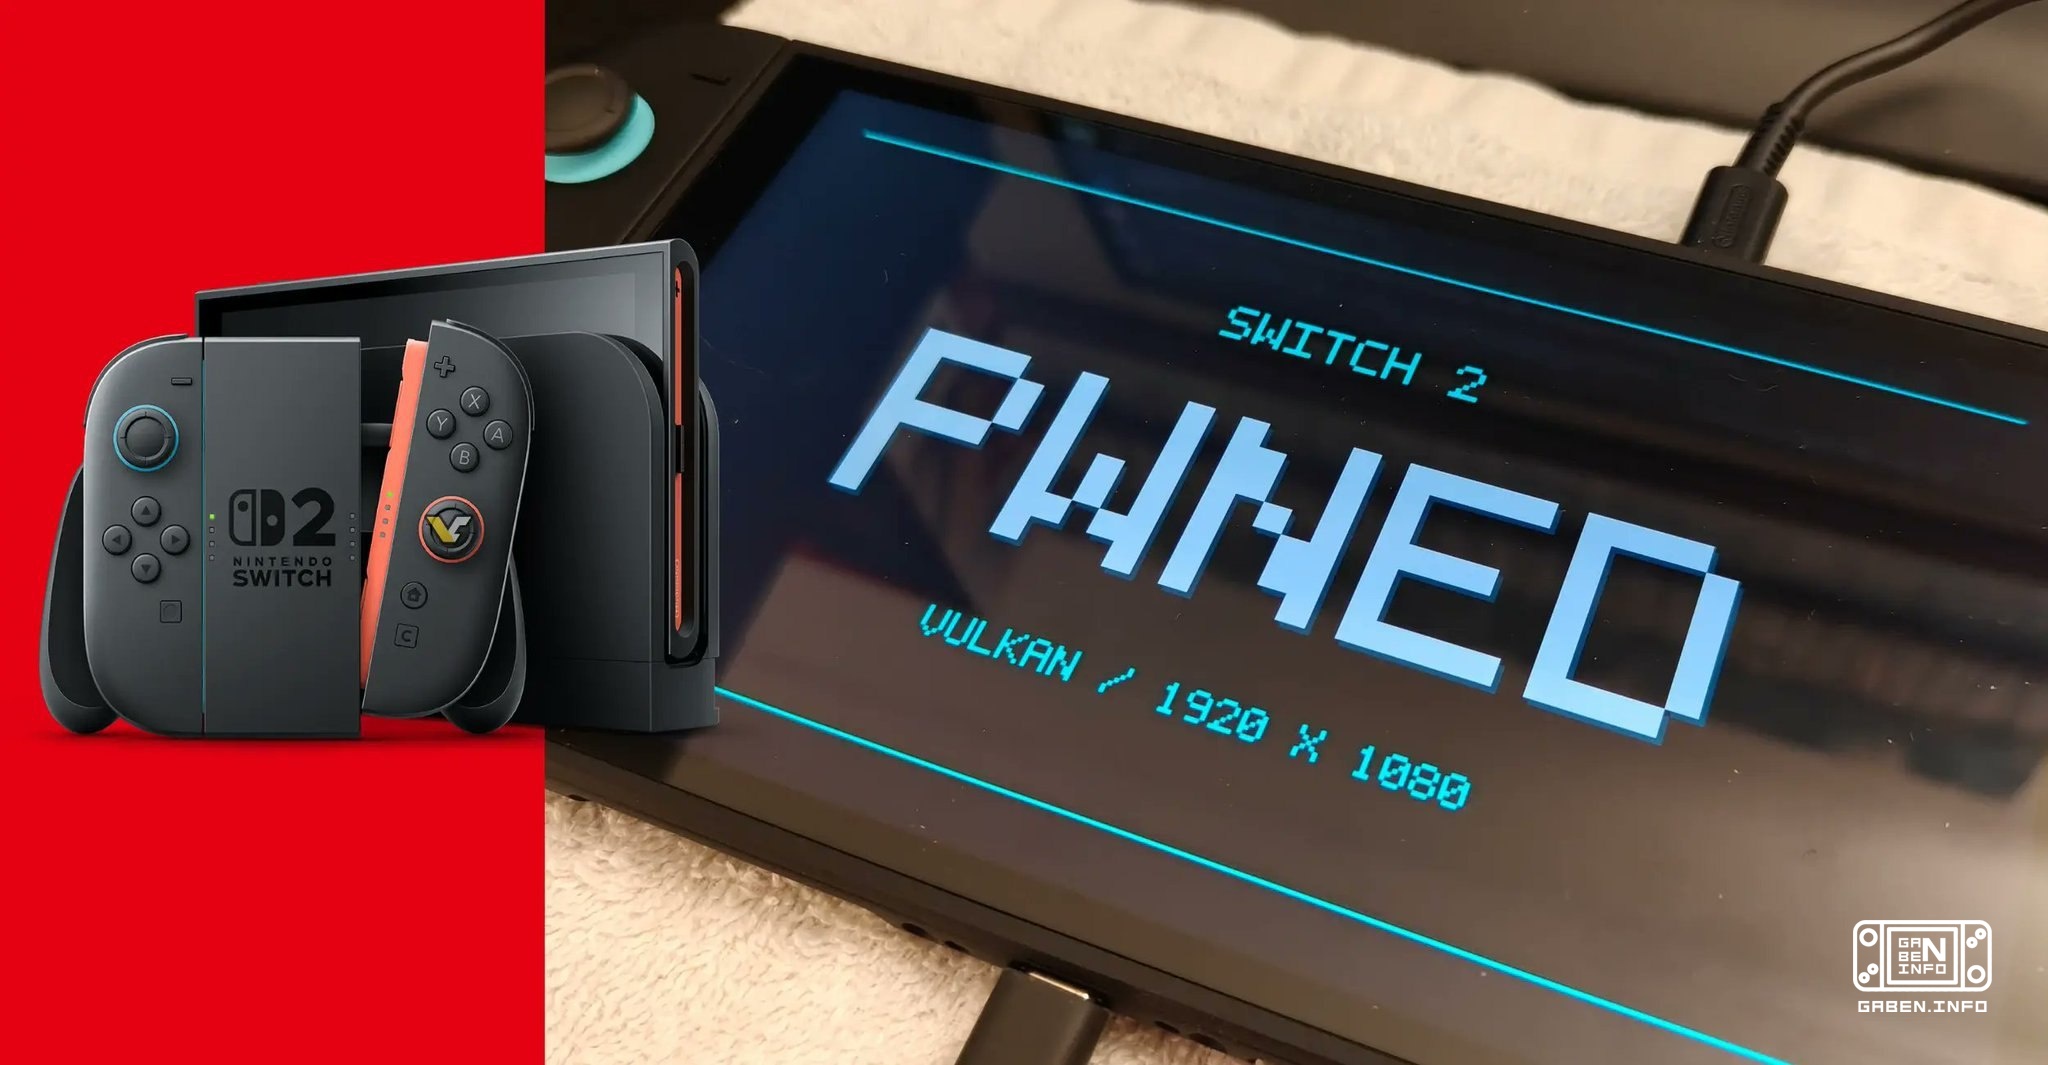
Der Entwickler von Atmosphère unter dem Namen hexkyz hat ein neues Exploit für Nintendo Switch 2 detailliert entwickelt, das mit künstlicher Intelligenz entstanden ist.
Das sagte der Entwickler:
• Eine Schwachstelle im Systemmodul des Dateisystems (im Folgenden FS) wurde vor vielen Jahren entdeckt, aber hexkyz hielt sie für unbedeutend.
• Das größte Hindernis war die Organisation des FS-Speichers. Es gab sehr wenige nützliche Anzeigen im Heap. Die Methode des Einsatzes war auch bekannt: Es war notwendig, den Mechanismus zu finden, wie IStorage-Objekte im Speicher erstellt werden und die Kontrolle über ihre Lese- und Eintragungsanzeigen zu erlangen.
• Die schwierigste Aufgabe war es, die gewünschten Objekte lange genug im Gedächtnis zu behalten. Alle vorherigen Versuche der Entwickler, andere Schwachstellen zu nutzen, endeten mit dem Anruf an leere Speicherorte.
• Hier hat die KI ihren Hauptanbieter gemacht. Er hat eine komplexe Folge von Heap-Grooming entwickelt, die es ermöglicht, die richtige Lage der Objekte zu erreichen. Hexkyz sagt, dass der durch die KI-Arbeit entstandene Code ein unlesbarer Albtraum ist, aber es funktioniert.
• Nach der Erfassung eines freiwilligen Lese- und Aufzeichnungs-Speichers (arbitrary R/W) werden bereits bekannte Methoden eingesetzt: die Einstellung des Client-PID in den Wert 1, die MITM-Aufnahme des Laders, die Erfassung fremder Descripts und andere Techniken.
• Der Zugang zu FS ermöglicht es, praktisch alle binären Dateien unter dem KIP-Level zu extrahieren: Spiele, Anwendungen und Systemmodule, die nicht mit dem KIP zusammenhängen.
• Es ist unmöglich, die Verschlüsselungsschlüssel oder das damit verbundene Material über die FS zu erhalten.
• Weiterentwicklung von Privilegien, wie z.B. Kernzugang, bleibt eine genauso schwierige Aufgabe wie bei der Nutzung eines anderen Systemmoduls.
• Dabei besteht die Möglichkeit, andere KIP-Module zu kompromittieren. Laut dem Entwickler gibt es eine Methode, die die Exploit-Autoren nicht in ihrer Publikation betrachtet haben und die theoretisch funktionieren könnte.
• SmileBASIC ist absolut unerlässlich für einen Hacker. Ein Spiel für den ersten Switch, ein Spiel für den Switch 2 oder sogar ein Browser kann ein Einstiegspunkt sein. Das Exploit wurde ursprünglich unter SmileBASIC entwickelt, so dass viele sich beeilen werden, es zu kaufen, aber die FS-Vulnerabilität ist praktisch überall verfügbar.
• In den alten Versionen der Firmware gibt es noch weitere noch nicht veröffentlichte Schwachstellen, die möglicherweise noch tiefer in das System gehen lassen.
• Es gibt auch andere geschlossene FS-Schwachstellen, aber die aktuelle schwachstelle ist deutlich effektiver als die anderen. Hexkyz schlägt vor, dass dies die einzige Möglichkeit sein könnte, das system so tief zu brechen in sehr langer Zeit.
• Die neue Betriebskette wurde tatsächlich zum modernen Analog von nspwn mit dem ersten Nintendo Switch.
• In der Theorie kann das Exploit in einen unbindeten Hack umgewandelt werden, der nicht nach jedem Neustart erneut gestartet werden muss. Das erfordert die Manipulation von System-Speichern in der frühen Neustart.
Hexkyz erklärte separat, ob die Switch 2-Besitzer die Firmware aktualisieren sollten.
Auf der einen Seite ist es ein extrem leistungsstarkes Exploit, das die volle Kontrolle über das Benutzerniveau des Systems (userland) gewährleistet.
Auf der anderen Seite eröffnet die vollständige Kontrolle über Userland Möglichkeiten, Daten zu extrahieren, Spiele zu modifizieren und andere ähnliche Handlungen zu tun, aber das Exploit wird wahrscheinlich nur auf Firmware bis 23.0.1 inklusive verfügbar bleiben, da Nintendo die Schwachstelle schnell beseitigen wird.
Das sagte der Entwickler:
• Eine Schwachstelle im Systemmodul des Dateisystems (im Folgenden FS) wurde vor vielen Jahren entdeckt, aber hexkyz hielt sie für unbedeutend.
• Das größte Hindernis war die Organisation des FS-Speichers. Es gab sehr wenige nützliche Anzeigen im Heap. Die Methode des Einsatzes war auch bekannt: Es war notwendig, den Mechanismus zu finden, wie IStorage-Objekte im Speicher erstellt werden und die Kontrolle über ihre Lese- und Eintragungsanzeigen zu erlangen.
• Die schwierigste Aufgabe war es, die gewünschten Objekte lange genug im Gedächtnis zu behalten. Alle vorherigen Versuche der Entwickler, andere Schwachstellen zu nutzen, endeten mit dem Anruf an leere Speicherorte.
• Hier hat die KI ihren Hauptanbieter gemacht. Er hat eine komplexe Folge von Heap-Grooming entwickelt, die es ermöglicht, die richtige Lage der Objekte zu erreichen. Hexkyz sagt, dass der durch die KI-Arbeit entstandene Code ein unlesbarer Albtraum ist, aber es funktioniert.
• Nach der Erfassung eines freiwilligen Lese- und Aufzeichnungs-Speichers (arbitrary R/W) werden bereits bekannte Methoden eingesetzt: die Einstellung des Client-PID in den Wert 1, die MITM-Aufnahme des Laders, die Erfassung fremder Descripts und andere Techniken.
• Der Zugang zu FS ermöglicht es, praktisch alle binären Dateien unter dem KIP-Level zu extrahieren: Spiele, Anwendungen und Systemmodule, die nicht mit dem KIP zusammenhängen.
• Es ist unmöglich, die Verschlüsselungsschlüssel oder das damit verbundene Material über die FS zu erhalten.
• Weiterentwicklung von Privilegien, wie z.B. Kernzugang, bleibt eine genauso schwierige Aufgabe wie bei der Nutzung eines anderen Systemmoduls.
• Dabei besteht die Möglichkeit, andere KIP-Module zu kompromittieren. Laut dem Entwickler gibt es eine Methode, die die Exploit-Autoren nicht in ihrer Publikation betrachtet haben und die theoretisch funktionieren könnte.
• SmileBASIC ist absolut unerlässlich für einen Hacker. Ein Spiel für den ersten Switch, ein Spiel für den Switch 2 oder sogar ein Browser kann ein Einstiegspunkt sein. Das Exploit wurde ursprünglich unter SmileBASIC entwickelt, so dass viele sich beeilen werden, es zu kaufen, aber die FS-Vulnerabilität ist praktisch überall verfügbar.
• In den alten Versionen der Firmware gibt es noch weitere noch nicht veröffentlichte Schwachstellen, die möglicherweise noch tiefer in das System gehen lassen.
• Es gibt auch andere geschlossene FS-Schwachstellen, aber die aktuelle schwachstelle ist deutlich effektiver als die anderen. Hexkyz schlägt vor, dass dies die einzige Möglichkeit sein könnte, das system so tief zu brechen in sehr langer Zeit.
• Die neue Betriebskette wurde tatsächlich zum modernen Analog von nspwn mit dem ersten Nintendo Switch.
• In der Theorie kann das Exploit in einen unbindeten Hack umgewandelt werden, der nicht nach jedem Neustart erneut gestartet werden muss. Das erfordert die Manipulation von System-Speichern in der frühen Neustart.
Hexkyz erklärte separat, ob die Switch 2-Besitzer die Firmware aktualisieren sollten.
Auf der einen Seite ist es ein extrem leistungsstarkes Exploit, das die volle Kontrolle über das Benutzerniveau des Systems (userland) gewährleistet.
Auf der anderen Seite eröffnet die vollständige Kontrolle über Userland Möglichkeiten, Daten zu extrahieren, Spiele zu modifizieren und andere ähnliche Handlungen zu tun, aber das Exploit wird wahrscheinlich nur auf Firmware bis 23.0.1 inklusive verfügbar bleiben, da Nintendo die Schwachstelle schnell beseitigen wird.
