24.10.2026 12:23
O desenvolvedor Atmosphère, sob o nome de hexkyz, desenvolveu em detalhes um novo exploto para o Nintendo Swit
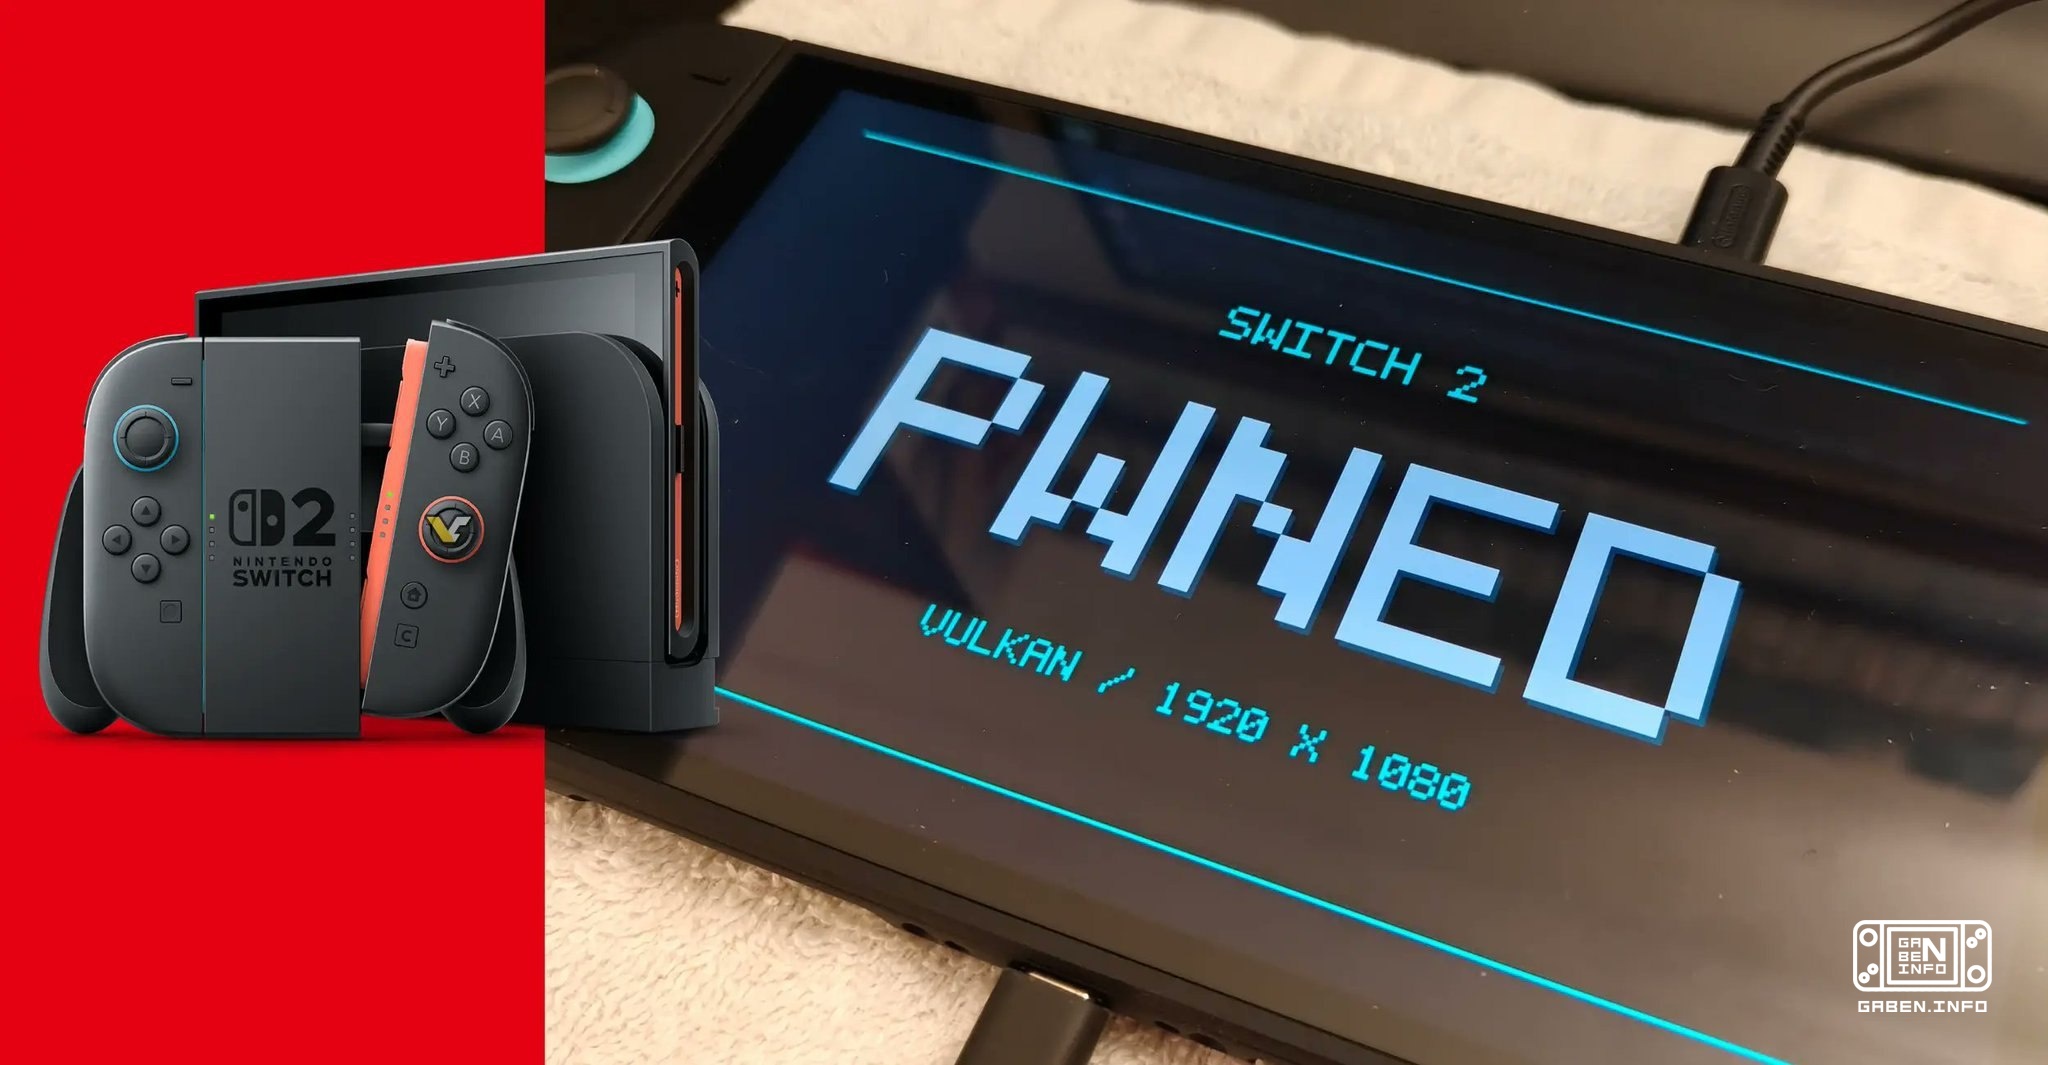
O desenvolvedor Atmosphère, sob o nome de hexkyz, desenvolveu em detalhes um novo exploto para o Nintendo Switch 2, que foi criado por inteligência artificial.
O que o desenvolvedor disse é:
• A vulnerabilidade no módulo de sistema do sistema de arquivos (FS) foi descoberta há muitos anos, mas a hexkyz considerou-a inadequada para a operação.
• O principal obstáculo foi a organização da memória FS. No heap havia muito poucos indicadores úteis. O próprio método de exploração também era conhecido: era necessário encontrar o mecanismo de criação de objetos IStorage na memória e tomar controle sobre seus indicadores de leitura e gravação.
• A tarefa mais difícil foi reter os objetos necessários na memória por um tempo suficiente. Todas as tentativas anteriores dos desenvolvedores que usaram outras vulnerabilidades terminaram por recorrer a áreas de memória vazias.
• É aqui que a IA fez sua contribuição principal. Ele inventou uma sequência complexa de manipulações com o monte (heap grooming), que permitiu obter a localização desejada dos objetos.
• Após a obtenção de leitura e gravação arbitrárias da memória (arbitrary R/W) são usados métodos já conhecidos: instalação do PID do cliente no valor 1, MITM-intervalo do download, obtenção de descriptores estrangeiros e outras técnicas.
• Acesso ao FS permite extrair praticamente todos os arquivos binários abaixo do nível KIP: jogos, aplicativos e módulos de sistema não pertencentes ao KIP.
• É impossível obter as chaves de encriptação ou os materiais associados através do FS.
• O aumento de benefícios, por exemplo, o acesso ao núcleo, continua a ser uma tarefa tão complexa quanto a utilização de qualquer outro módulo do sistema.
• Ao mesmo tempo, existe a possibilidade de comprometer outros módulos KIP. Segundo o desenvolvedor, há um método que os autores da exploração não consideraram em sua publicação e que teoricamente pode funcionar.
• O SmileBASIC não é absolutamente obrigatório para hacking. O ponto de entrada pode ser um jogo para o primeiro Switch, um jogo para Switch 2 ou até mesmo um navegador.
• Em versões antigas de firmware, ainda existem outras vulnerabilidades não publicadas que podem permitir avançar ainda mais no sistema.
• Existem outras vulnerabilidades fechadas do FS, mas a atual foi muito mais eficiente do que as outras.
• A nova cadeia de operação tornou-se, de fato, a analogia moderna da nspwn com a primeira Nintendo Switch.
• Teoricamente, a exploração pode ser transformada em uma hacking permanente (untethered) que não requer reinicialização após cada reinicialização. Para isso, será necessário manipular as reservas do sistema no início da reinicialização.
Hexkyz explicou separadamente se os proprietários do Switch 2 precisam atualizar o firmware.
Por um lado, é uma exploração extremamente poderosa que garante o controle total do nível de usuário do sistema (userland).
Por outro lado, o controle total sobre o userland abre possibilidades de extração de dados, modificação de jogos e outras ações semelhantes, mas a exploração provavelmente permanecerá disponível apenas em firmware até 23.0.1 inclusive, uma vez que a Nintendo vai rapidamente remover a vulnerabilidade.
O que o desenvolvedor disse é:
• A vulnerabilidade no módulo de sistema do sistema de arquivos (FS) foi descoberta há muitos anos, mas a hexkyz considerou-a inadequada para a operação.
• O principal obstáculo foi a organização da memória FS. No heap havia muito poucos indicadores úteis. O próprio método de exploração também era conhecido: era necessário encontrar o mecanismo de criação de objetos IStorage na memória e tomar controle sobre seus indicadores de leitura e gravação.
• A tarefa mais difícil foi reter os objetos necessários na memória por um tempo suficiente. Todas as tentativas anteriores dos desenvolvedores que usaram outras vulnerabilidades terminaram por recorrer a áreas de memória vazias.
• É aqui que a IA fez sua contribuição principal. Ele inventou uma sequência complexa de manipulações com o monte (heap grooming), que permitiu obter a localização desejada dos objetos.
• Após a obtenção de leitura e gravação arbitrárias da memória (arbitrary R/W) são usados métodos já conhecidos: instalação do PID do cliente no valor 1, MITM-intervalo do download, obtenção de descriptores estrangeiros e outras técnicas.
• Acesso ao FS permite extrair praticamente todos os arquivos binários abaixo do nível KIP: jogos, aplicativos e módulos de sistema não pertencentes ao KIP.
• É impossível obter as chaves de encriptação ou os materiais associados através do FS.
• O aumento de benefícios, por exemplo, o acesso ao núcleo, continua a ser uma tarefa tão complexa quanto a utilização de qualquer outro módulo do sistema.
• Ao mesmo tempo, existe a possibilidade de comprometer outros módulos KIP. Segundo o desenvolvedor, há um método que os autores da exploração não consideraram em sua publicação e que teoricamente pode funcionar.
• O SmileBASIC não é absolutamente obrigatório para hacking. O ponto de entrada pode ser um jogo para o primeiro Switch, um jogo para Switch 2 ou até mesmo um navegador.
• Em versões antigas de firmware, ainda existem outras vulnerabilidades não publicadas que podem permitir avançar ainda mais no sistema.
• Existem outras vulnerabilidades fechadas do FS, mas a atual foi muito mais eficiente do que as outras.
• A nova cadeia de operação tornou-se, de fato, a analogia moderna da nspwn com a primeira Nintendo Switch.
• Teoricamente, a exploração pode ser transformada em uma hacking permanente (untethered) que não requer reinicialização após cada reinicialização. Para isso, será necessário manipular as reservas do sistema no início da reinicialização.
Hexkyz explicou separadamente se os proprietários do Switch 2 precisam atualizar o firmware.
Por um lado, é uma exploração extremamente poderosa que garante o controle total do nível de usuário do sistema (userland).
Por outro lado, o controle total sobre o userland abre possibilidades de extração de dados, modificação de jogos e outras ações semelhantes, mas a exploração provavelmente permanecerá disponível apenas em firmware até 23.0.1 inclusive, uma vez que a Nintendo vai rapidamente remover a vulnerabilidade.
