24.10.2026 12:23
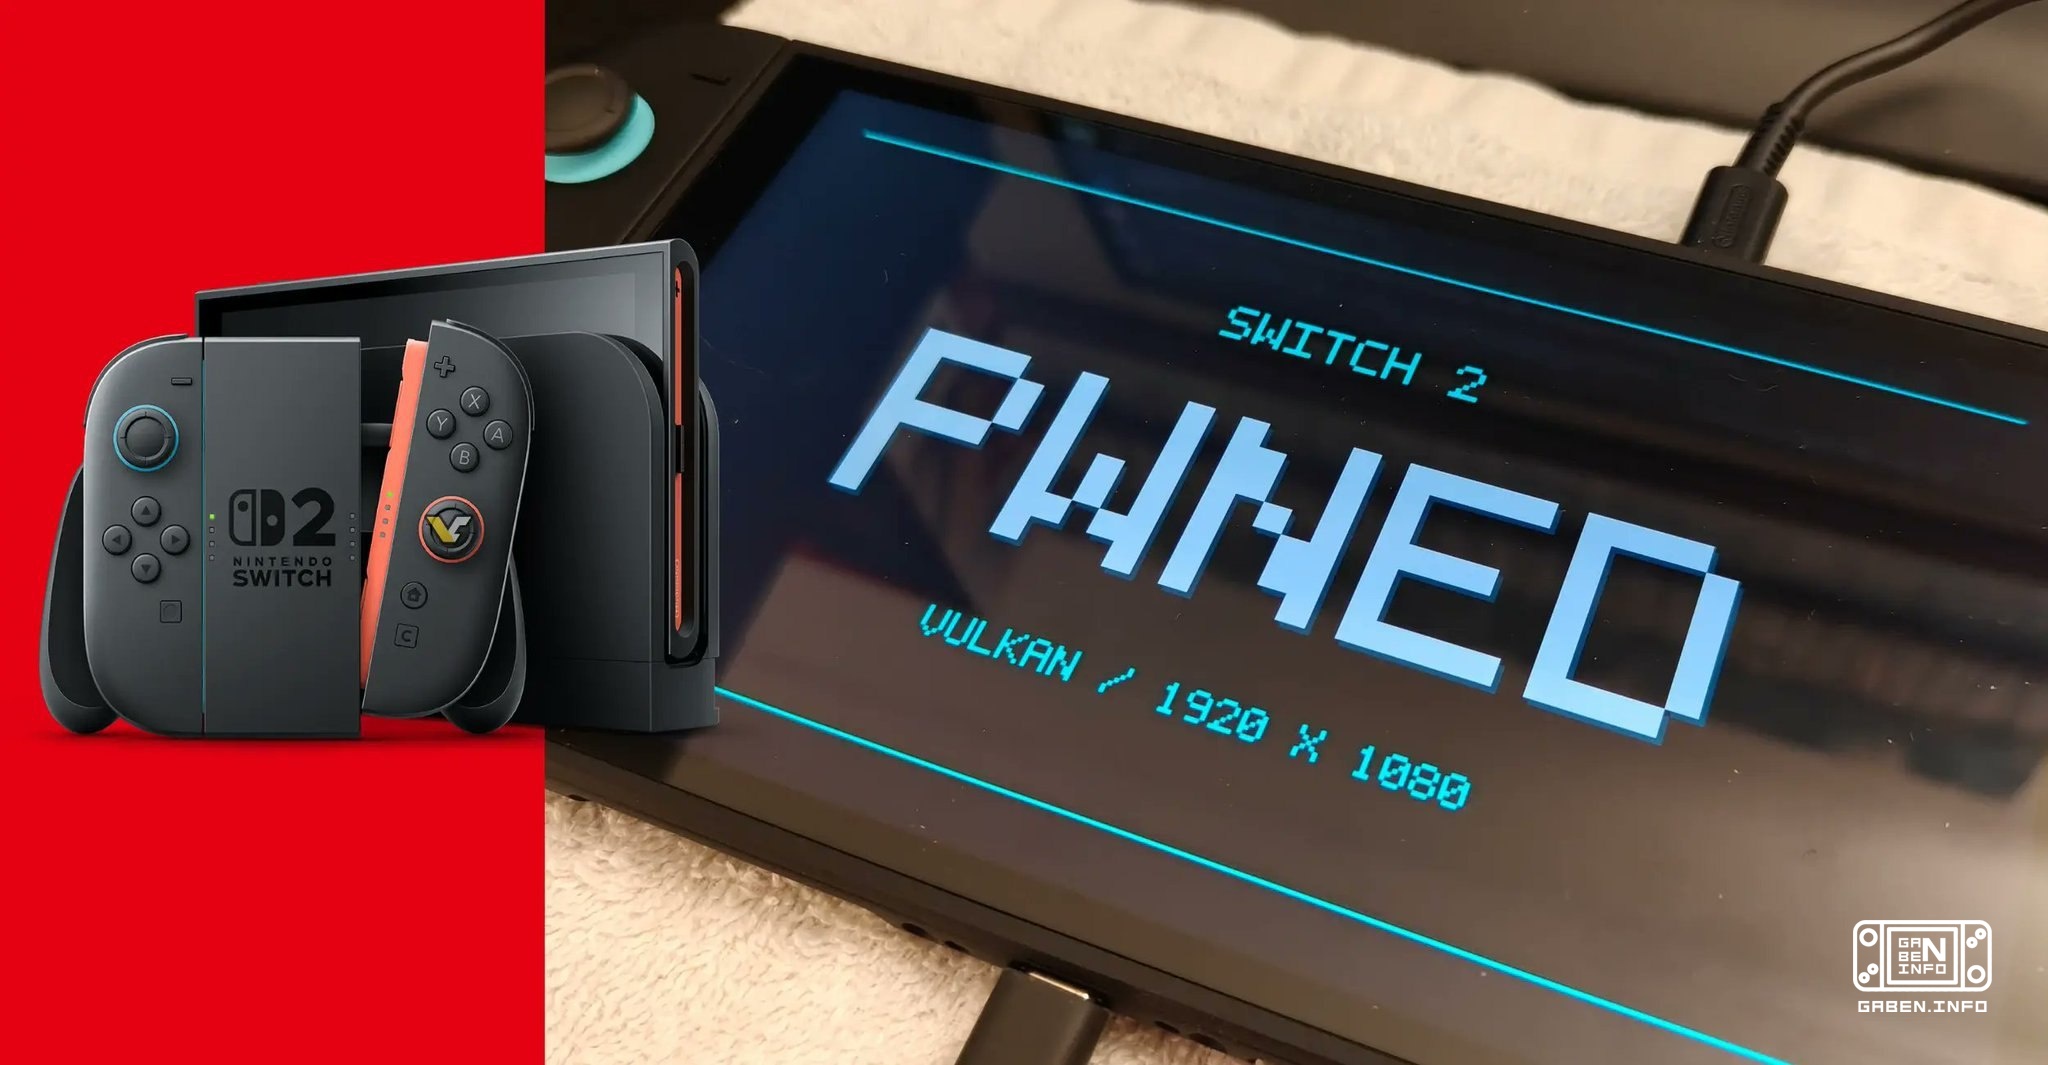
Atmosphère geliştiricisi, Nintendo Switch 2 için yeni bir uygulama geliştirdi. İşte bir geliştiricinin dediği
Atmosphère geliştiricisi, Nintendo Switch 2 için yeni bir uygulama geliştirdi.
İşte bir geliştiricinin dediği gibi:
• Dosya sisteminin (FS) sistem modülündeki bir güvenlik açığı uzun yıllar önce tespit edildi, ancak hexkyz onu kullanılamaz olarak kabul etti.
• FS hafızasının düzenlenmesinin önemiydi. Heap'da çok az kullanışlı gösterge bulunurdu. Bu kullanımı yönteminin kendisi de bilinirdi: hafızada IStorage nesneleri oluşturma mekanizmasını bulmak ve onların okuma ve yazma göstergeleri üzerinde kontrolü ele geçirmek gerekir. Bu durumda BufferedStorage kullanıldı.
• En zor olan şey, gerekli nesneleri yeterince uzun süre hafızada tutmaktı. Daha önce geliştiricilerin diğer kırılganlıkları kullanan tüm girişimleri boş hafıza bölgeleriyle sonuçlandı.
• Yapay zekâ bu konuya büyük katkıda bulunmuştur. Heap grooming'in en karmaşık bir dizi yöntemiyle, nesnelerin doğru konumlandırılmasını sağlamıştır. Hexkyz'in dediğine göre, Yapay zekâ çalışması yoluyla elde edilen kod neredeyse hiç okunamayan bir kabus, ama gerçekten çalışıyor.
• Bilinmeyen okuma ve yazma hafızası (arbitrary R/W) elde edildikten sonra zaten bilinen yöntemler kullanılır: müşteri PID'i 1 değerinde kurmak, yükleyiciyi MITM alanı, başkalarının deskriptörlerini almak ve diğer teknikler.
• FS'ye erişmek KIP seviyesinden aşağıdaki neredeyse tüm ikili dosyaları: KIP dışındaki oyunları, uygulamaları ve sistem modüllerini çıkarmanıza olanak sağlar.
• Şifreleme anahtarlarını veya ilgili malzemeleri FS üzerinden elde etmek mümkün değildir.
• Nükleer erişim gibi ayrıcalıkların artırılması diğer sistem modüllerini kullanırken olduğu kadar zor bir görev olarak kalır.
• KIP modüllerinin diğerlerini de tehlikeye atma potansiyelinin de var. KIP geliştiricisinin sözlerine göre, çalışma yazarlarının yayınlarında ele almadığı ve teorik olarak işe yarayabilecek bir yöntem var.
• SmileBASIC kesinlikle hack için gerekli değildir. Giriş noktası ilk Switch için bir oyun, Switch 2 için bir oyun veya tarayıcı bile olabilir.
• Eski firmware sürümlerinde daha da derinlemesine ilerlemeye yardımcı olabilecek başka açıklanmamış güvenlik açıları vardır. Örneğin firmware 19'da geliştiriciler modülün bir kısmını çıkarmak için FS hatasını bulmuşlardır.
• FS'in diğer gizli güvenlik kırıklıkları da var, ancak bugünkü güvenlik kırıklığı diğerlerinden çok daha verimli. Hexkyz, bu kadar derin bir şekilde bir süre içinde sistemin kırılması için tek olasılık olabileceğini kabul ediyor.
• Yeni işletim zinciri aslında ilk Nintendo Switch ile nspwn'un çağdaş analoguna dönüştü.
• Teorik olarak, her yeniden başlatmadan sonra tekrar başlatılmayacak bir şekilde sürekli bir hack (untethered) haline dönüştürülebilir. Bunun için yükleme aşamasında sistem saklamalarını manipüle etmek gerekir.
Hexkyz Switch 2 sahiplerinin firmware güncellemeye ihtiyaçları olup olmadığını açıkladı.
Bir yandan, bu sistemin kullanıcı seviyesinin (userland) üzerindeki tam kontrolü sağlayan son derece güçlü bir eksploit. Bu seviye çerçevesinde FS modülünün üstesinden gelmek artık mümkün değildir. Ancak userland dışında bulunan her şey erişilemez. Özellikle, FS'i bozanın çekirdeği kırılmasını kolaylaştırması mümkün değildir.
Diğer taraftan, userland'ın tam kontrolü, verileri çıkarmak, oyunları değiştirmek ve diğer benzer eylemler için fırsatlar açar. Ancak Nintendo'nun bu güvenlik açısını hızlı bir şekilde ortadan kaldıracağı için, muhtemelen 23.0.1'e kadar olan firmware'lar için kullanılabilir olacak.
İşte bir geliştiricinin dediği gibi:
• Dosya sisteminin (FS) sistem modülündeki bir güvenlik açığı uzun yıllar önce tespit edildi, ancak hexkyz onu kullanılamaz olarak kabul etti.
• FS hafızasının düzenlenmesinin önemiydi. Heap'da çok az kullanışlı gösterge bulunurdu. Bu kullanımı yönteminin kendisi de bilinirdi: hafızada IStorage nesneleri oluşturma mekanizmasını bulmak ve onların okuma ve yazma göstergeleri üzerinde kontrolü ele geçirmek gerekir. Bu durumda BufferedStorage kullanıldı.
• En zor olan şey, gerekli nesneleri yeterince uzun süre hafızada tutmaktı. Daha önce geliştiricilerin diğer kırılganlıkları kullanan tüm girişimleri boş hafıza bölgeleriyle sonuçlandı.
• Yapay zekâ bu konuya büyük katkıda bulunmuştur. Heap grooming'in en karmaşık bir dizi yöntemiyle, nesnelerin doğru konumlandırılmasını sağlamıştır. Hexkyz'in dediğine göre, Yapay zekâ çalışması yoluyla elde edilen kod neredeyse hiç okunamayan bir kabus, ama gerçekten çalışıyor.
• Bilinmeyen okuma ve yazma hafızası (arbitrary R/W) elde edildikten sonra zaten bilinen yöntemler kullanılır: müşteri PID'i 1 değerinde kurmak, yükleyiciyi MITM alanı, başkalarının deskriptörlerini almak ve diğer teknikler.
• FS'ye erişmek KIP seviyesinden aşağıdaki neredeyse tüm ikili dosyaları: KIP dışındaki oyunları, uygulamaları ve sistem modüllerini çıkarmanıza olanak sağlar.
• Şifreleme anahtarlarını veya ilgili malzemeleri FS üzerinden elde etmek mümkün değildir.
• Nükleer erişim gibi ayrıcalıkların artırılması diğer sistem modüllerini kullanırken olduğu kadar zor bir görev olarak kalır.
• KIP modüllerinin diğerlerini de tehlikeye atma potansiyelinin de var. KIP geliştiricisinin sözlerine göre, çalışma yazarlarının yayınlarında ele almadığı ve teorik olarak işe yarayabilecek bir yöntem var.
• SmileBASIC kesinlikle hack için gerekli değildir. Giriş noktası ilk Switch için bir oyun, Switch 2 için bir oyun veya tarayıcı bile olabilir.
• Eski firmware sürümlerinde daha da derinlemesine ilerlemeye yardımcı olabilecek başka açıklanmamış güvenlik açıları vardır. Örneğin firmware 19'da geliştiriciler modülün bir kısmını çıkarmak için FS hatasını bulmuşlardır.
• FS'in diğer gizli güvenlik kırıklıkları da var, ancak bugünkü güvenlik kırıklığı diğerlerinden çok daha verimli. Hexkyz, bu kadar derin bir şekilde bir süre içinde sistemin kırılması için tek olasılık olabileceğini kabul ediyor.
• Yeni işletim zinciri aslında ilk Nintendo Switch ile nspwn'un çağdaş analoguna dönüştü.
• Teorik olarak, her yeniden başlatmadan sonra tekrar başlatılmayacak bir şekilde sürekli bir hack (untethered) haline dönüştürülebilir. Bunun için yükleme aşamasında sistem saklamalarını manipüle etmek gerekir.
Hexkyz Switch 2 sahiplerinin firmware güncellemeye ihtiyaçları olup olmadığını açıkladı.
Bir yandan, bu sistemin kullanıcı seviyesinin (userland) üzerindeki tam kontrolü sağlayan son derece güçlü bir eksploit. Bu seviye çerçevesinde FS modülünün üstesinden gelmek artık mümkün değildir. Ancak userland dışında bulunan her şey erişilemez. Özellikle, FS'i bozanın çekirdeği kırılmasını kolaylaştırması mümkün değildir.
Diğer taraftan, userland'ın tam kontrolü, verileri çıkarmak, oyunları değiştirmek ve diğer benzer eylemler için fırsatlar açar. Ancak Nintendo'nun bu güvenlik açısını hızlı bir şekilde ortadan kaldıracağı için, muhtemelen 23.0.1'e kadar olan firmware'lar için kullanılabilir olacak.
