24.10.2026 12:23
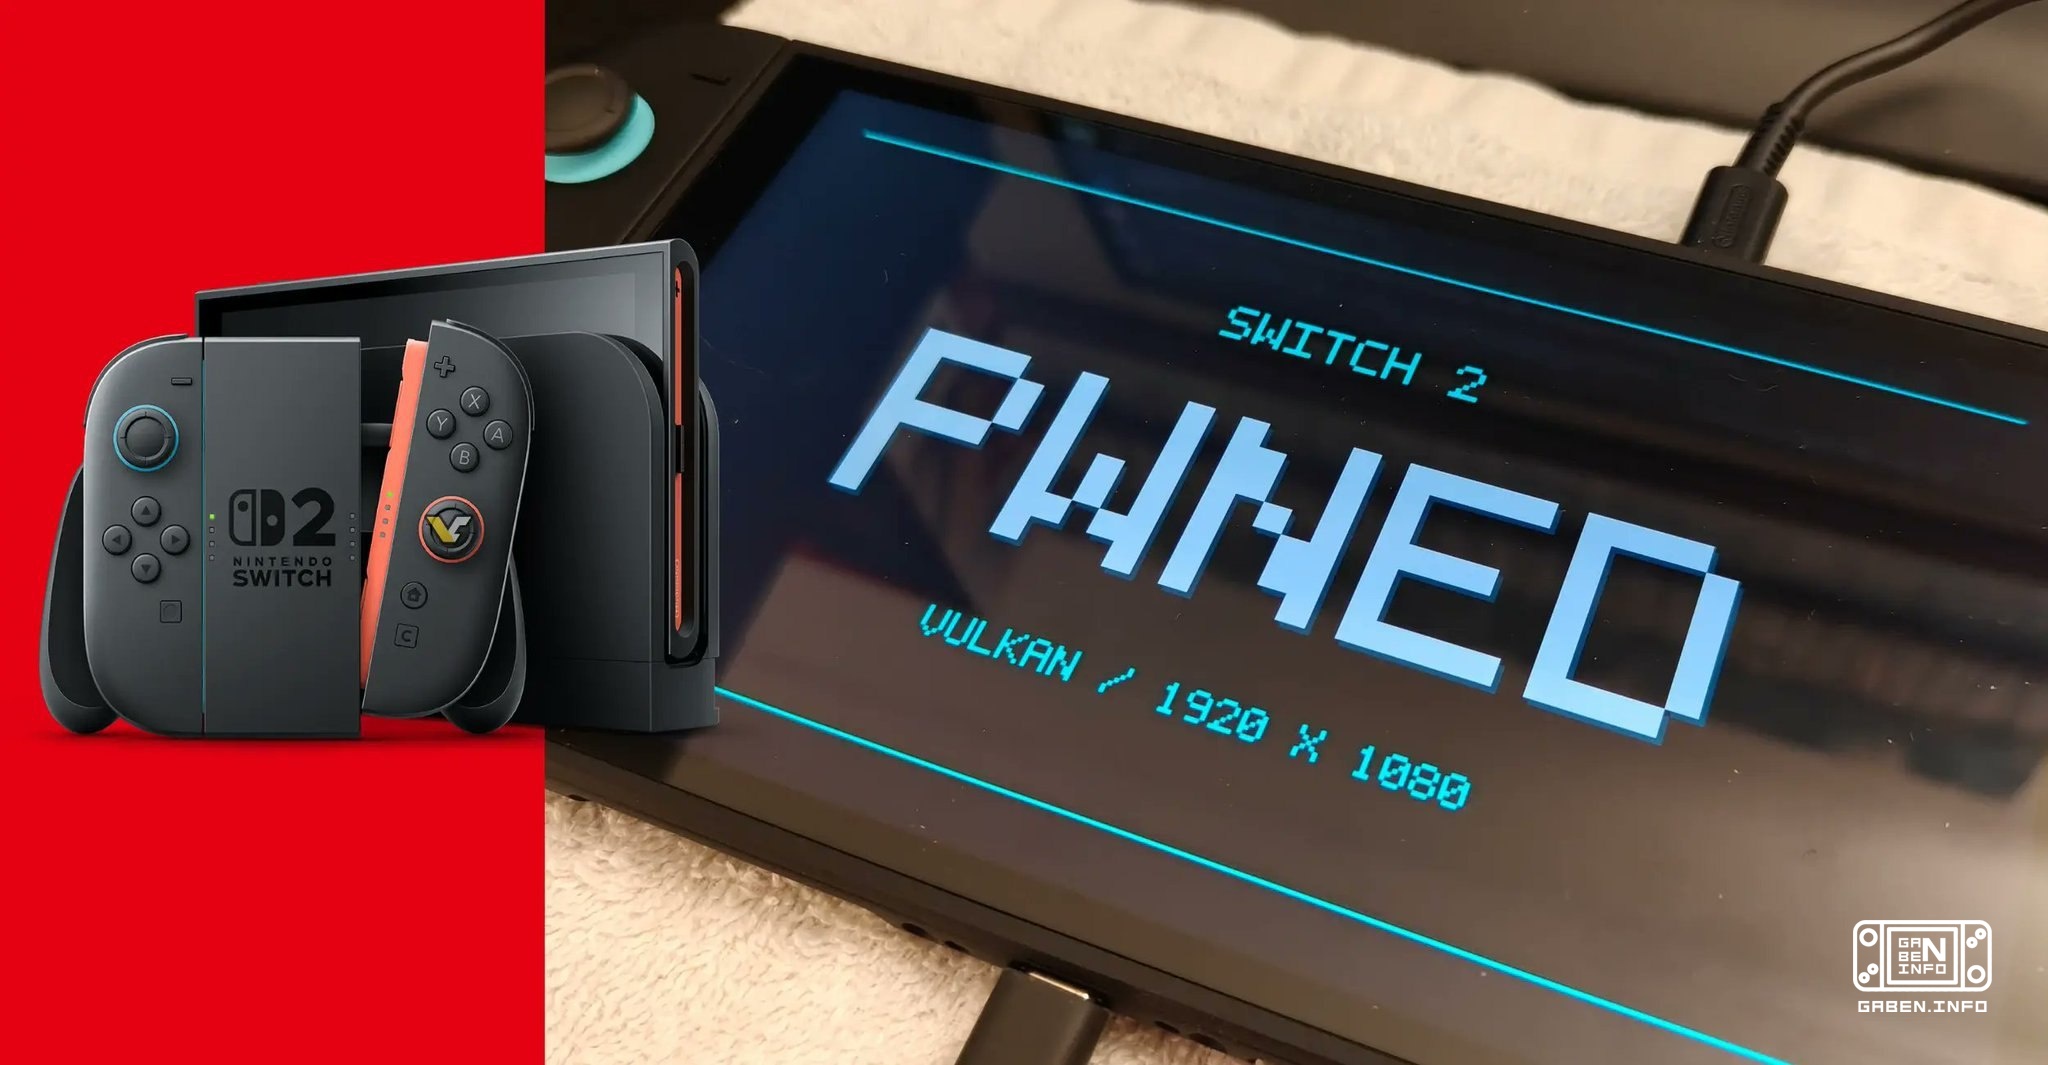
قام مطور Atmosphère تحت اسم hexkyz بتفصيل استغلال جديد لـ Nintendo Switch 2 ، الذي شارك فيه الذكاء الاصطناعي.
قام مطور Atmosphère تحت اسم hexkyz بتفصيل استغلال جديد لـ Nintendo Switch 2 ، الذي شارك فيه الذكاء الاصطناعي.
هذا ما قاله المطور:
• تم اكتشاف الضعف في وحدات النظام في نظام الملفات (FS) قبل سنوات عديدة، ولكن hexkyz اعتبرتها غير صالحة للتشغيل. تم تركها في حالة أن تغيرات FS المستقبلية ستسمح لك بالاستفادة منها.
• كان العقبة الرئيسية هي تنظيم ذاكرة FS. كان هناك قليل جدا من المؤشرات المفيدة في الكتلة (heap). كان طريقة الاستخدام نفسها معروفة أيضًا: كان من الضروري إيجاد آلية إنشاء كائنات IStorage في الذاكرة والسيطرة على مؤشراتها القراءة والتسجيل. في هذه الحالة استخدمت BufferedStorage.
• كانت المشكلة الأكثر صعوبة في الحفاظ على الأشياء المطلوبة في الذاكرة لفترة طويلة بما فيه الكفاية. جميع المحاولات السابقة للمطورين الذين استخدموا نقاط ضعف أخرى انتهت بالانتقال إلى مناطق فارغة من الذاكرة.
• هذا هو المكان الذي قدمت فيه الذكاء الاصطناعي مساهمته الرئيسية. لقد ابتكر سلسلة معقدة من التلاعب بالكثافة (heap grooming) ، والتي سمحت بتحقيق الموقع المناسب للمجالات. وفقًا لـ hexkyz ، فإن الرمز الذي تم الحصول عليه من خلال عمل الذكاء الاصطناعي هو كابوس لا يمكن قراءته تقريبًا ، لكنه يعمل بالفعل. سيكون من الصعب نقله إلى نقاط الدخول الأخرى ، على الرغم من أنه حقيقي تمامًا.
• بعد الحصول على القراءة والكتابة المتساوية في الذاكرة (R/W) ، تستخدم طرق معروفة بالفعل: تثبيت PID العميل في القيمة 1 ، MITM-مقاطعة الجهاز التثبيتي ، والحصول على Descriptors الآخرين وغيرها من التقنيات.
• إمكانية الوصول إلى FS تسمح لك باستخراج أي ملفات ثنائية أقل من مستوى KIP: الألعاب والتطبيقات و وحدات النظام غير KIP.
• لا يمكن الحصول على مفاتيح التشفير أو المواد المرتبطة بها من خلال FS.
• إضافة مزيد من الامتيازات، مثل الحصول على الوصول إلى النواة، لا تزال مهمة صعبة كما هو الحال مع أي وحدات نظامية أخرى.
• في الوقت نفسه، هناك إمكانية محتملة لتقويض وحدات KIP الأخرى. وفقًا للمطور، هناك طريقة واحدة لم يناقشها مؤلفو الاستغلال في نشرتهم والتي يمكن أن تعمل نظريا.
• SmileBASIC ليس ضرورياً على الإطلاق للقرصنة. يمكن أن تكون نقطة دخول لعبة للمتحول الأول، لعبة للمتحول 2 أو حتى المتصفح. تم إنشاء الخدمة في البداية تحت اسم SmileBASIC، لذلك العديد من الناس سوف يسرعون في شرائها، ولكن ضعف FS متاح تقريباً في كل مكان.
• في الإصدارات القديمة من الشبكات، لا تزال هناك أخطاء أخرى لم يتم نشرها، والتي قد تسمح بتطوير أكثر عمقًا في النظام. على سبيل المثال، في الشبكة 19، اكتشف المطورون خطأ FS، مما سمح لهم باستعمال جزء من محتوى الذاكرة.
• توجد أيضاً نقاط ضعف أخرى مغلقة في FS، ولكن هذه الحالة أكثر فعالية بكثير من غيرها. يفترض Hexkyz أن هذه قد تكون الطريقة الوحيدة لتحطيم النظام بعمق على مدى فترة طويلة جداً.
• أصبحت سلسلة التشغيل الجديدة في الواقع مقارنة مع nspwn الحديثة مع أول Nintendo Switch.
• نظرياً، يمكن تحويل الاستغلال إلى اختراق دائم (untethered) لا يتطلب إعادة تشغيل بعد كل إعادة تشغيل. وهذا يتطلب التلاعب بحفظات النظام في مرحلة مبكرة من الإعادة تشغيل. وقد أثبت المطورون في السابق إمكانية هذا النهج مع نقاط ضعف أخرى.
أوضح hexkyz بشكل منفصل ما إذا كان يجب على أصحاب Switch 2 تحديث التثبيت.
من ناحية واحدة، إنه استغلال قوي للغاية يضمن السيطرة الكاملة على مستوى مستوى المستخدم في النظام (userland). من المستحيل الآن أن ترتفع فوق وحدات FS ضمن هذا المستوى. ومع ذلك، فإن أي شيء خارج userland لا يزال غير متاح.
على الجانب الآخر، فإن السيطرة الكاملة على userland تفتح إمكانات لاستخراج البيانات وتعديل الألعاب وغيرها من الأعمال المماثلة، ولكن من المرجح أن تظل الاستغلال متاحة فقط على أقراص ثابتة حتى 23.0.1 بما في ذلك، لأن نينتندو سوف تقوم بإزالة الضعف بسرعة.
هذا ما قاله المطور:
• تم اكتشاف الضعف في وحدات النظام في نظام الملفات (FS) قبل سنوات عديدة، ولكن hexkyz اعتبرتها غير صالحة للتشغيل. تم تركها في حالة أن تغيرات FS المستقبلية ستسمح لك بالاستفادة منها.
• كان العقبة الرئيسية هي تنظيم ذاكرة FS. كان هناك قليل جدا من المؤشرات المفيدة في الكتلة (heap). كان طريقة الاستخدام نفسها معروفة أيضًا: كان من الضروري إيجاد آلية إنشاء كائنات IStorage في الذاكرة والسيطرة على مؤشراتها القراءة والتسجيل. في هذه الحالة استخدمت BufferedStorage.
• كانت المشكلة الأكثر صعوبة في الحفاظ على الأشياء المطلوبة في الذاكرة لفترة طويلة بما فيه الكفاية. جميع المحاولات السابقة للمطورين الذين استخدموا نقاط ضعف أخرى انتهت بالانتقال إلى مناطق فارغة من الذاكرة.
• هذا هو المكان الذي قدمت فيه الذكاء الاصطناعي مساهمته الرئيسية. لقد ابتكر سلسلة معقدة من التلاعب بالكثافة (heap grooming) ، والتي سمحت بتحقيق الموقع المناسب للمجالات. وفقًا لـ hexkyz ، فإن الرمز الذي تم الحصول عليه من خلال عمل الذكاء الاصطناعي هو كابوس لا يمكن قراءته تقريبًا ، لكنه يعمل بالفعل. سيكون من الصعب نقله إلى نقاط الدخول الأخرى ، على الرغم من أنه حقيقي تمامًا.
• بعد الحصول على القراءة والكتابة المتساوية في الذاكرة (R/W) ، تستخدم طرق معروفة بالفعل: تثبيت PID العميل في القيمة 1 ، MITM-مقاطعة الجهاز التثبيتي ، والحصول على Descriptors الآخرين وغيرها من التقنيات.
• إمكانية الوصول إلى FS تسمح لك باستخراج أي ملفات ثنائية أقل من مستوى KIP: الألعاب والتطبيقات و وحدات النظام غير KIP.
• لا يمكن الحصول على مفاتيح التشفير أو المواد المرتبطة بها من خلال FS.
• إضافة مزيد من الامتيازات، مثل الحصول على الوصول إلى النواة، لا تزال مهمة صعبة كما هو الحال مع أي وحدات نظامية أخرى.
• في الوقت نفسه، هناك إمكانية محتملة لتقويض وحدات KIP الأخرى. وفقًا للمطور، هناك طريقة واحدة لم يناقشها مؤلفو الاستغلال في نشرتهم والتي يمكن أن تعمل نظريا.
• SmileBASIC ليس ضرورياً على الإطلاق للقرصنة. يمكن أن تكون نقطة دخول لعبة للمتحول الأول، لعبة للمتحول 2 أو حتى المتصفح. تم إنشاء الخدمة في البداية تحت اسم SmileBASIC، لذلك العديد من الناس سوف يسرعون في شرائها، ولكن ضعف FS متاح تقريباً في كل مكان.
• في الإصدارات القديمة من الشبكات، لا تزال هناك أخطاء أخرى لم يتم نشرها، والتي قد تسمح بتطوير أكثر عمقًا في النظام. على سبيل المثال، في الشبكة 19، اكتشف المطورون خطأ FS، مما سمح لهم باستعمال جزء من محتوى الذاكرة.
• توجد أيضاً نقاط ضعف أخرى مغلقة في FS، ولكن هذه الحالة أكثر فعالية بكثير من غيرها. يفترض Hexkyz أن هذه قد تكون الطريقة الوحيدة لتحطيم النظام بعمق على مدى فترة طويلة جداً.
• أصبحت سلسلة التشغيل الجديدة في الواقع مقارنة مع nspwn الحديثة مع أول Nintendo Switch.
• نظرياً، يمكن تحويل الاستغلال إلى اختراق دائم (untethered) لا يتطلب إعادة تشغيل بعد كل إعادة تشغيل. وهذا يتطلب التلاعب بحفظات النظام في مرحلة مبكرة من الإعادة تشغيل. وقد أثبت المطورون في السابق إمكانية هذا النهج مع نقاط ضعف أخرى.
أوضح hexkyz بشكل منفصل ما إذا كان يجب على أصحاب Switch 2 تحديث التثبيت.
من ناحية واحدة، إنه استغلال قوي للغاية يضمن السيطرة الكاملة على مستوى مستوى المستخدم في النظام (userland). من المستحيل الآن أن ترتفع فوق وحدات FS ضمن هذا المستوى. ومع ذلك، فإن أي شيء خارج userland لا يزال غير متاح.
على الجانب الآخر، فإن السيطرة الكاملة على userland تفتح إمكانات لاستخراج البيانات وتعديل الألعاب وغيرها من الأعمال المماثلة، ولكن من المرجح أن تظل الاستغلال متاحة فقط على أقراص ثابتة حتى 23.0.1 بما في ذلك، لأن نينتندو سوف تقوم بإزالة الضعف بسرعة.
