24.10.2026 12:23
Le développeur Atmosphère sous le nom de hexkyz a défini en détail un nouvel exploit pour Nintendo Switch 2, q
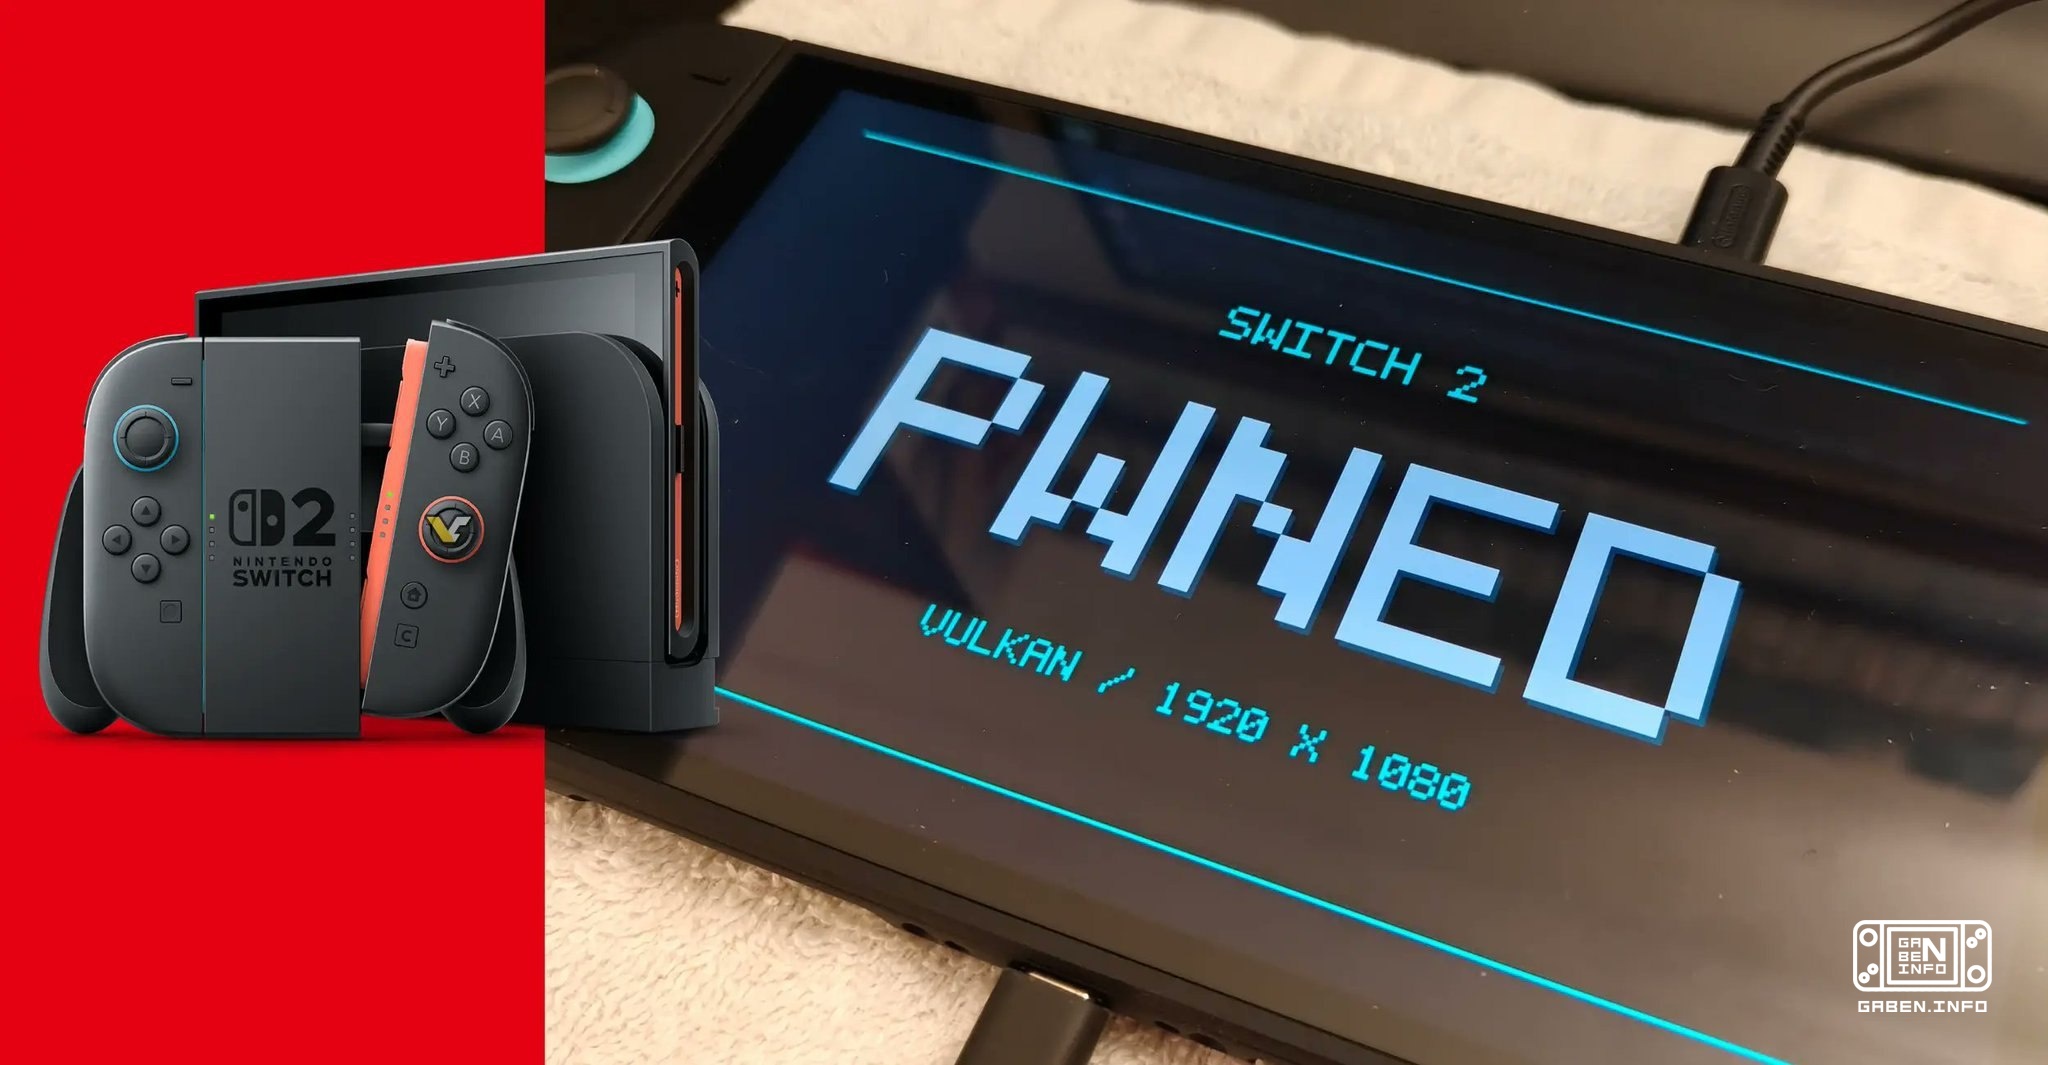
Le développeur Atmosphère sous le nom de hexkyz a défini en détail un nouvel exploit pour Nintendo Switch 2, qui a été créé par l'intelligence artificielle.
Voici ce que le développeur a dit:
• Une vulnérabilité dans le module système du système de fichiers (FS) a été découverte il y a de nombreuses années, mais hexkyz a jugé qu'elle était impropre à l'exploitation.
• L'obstacle principal était l'organisation de la mémoire FS. Il y avait très peu d'indicateurs utiles dans le pile (heap).
• La tâche la plus difficile était de conserver les objets nécessaires en mémoire assez longtemps.
• C'est là que l'IA a apporté sa contribution principale. Il a inventé une séquence de manipulations de masse (heap grooming) complexe qui a permis d'obtenir l'emplacement approprié des objets. Selon hexkyz, le code obtenu grâce au travail de l'IA - est un cauchemar presque illisible, mais il fonctionne vraiment.
• Après avoir obtenu une lecture et une enregistrement de mémoire arbitraires (arbitrary R/W), des méthodes déjà connues sont utilisées: l'installation du PID client à la valeur 1, l'interception MITM du télécharger, l'obtention de descripteurs étrangers et d'autres techniques.
• L'accès à FS permet d'extraire pratiquement tous les fichiers binaires inférieurs au niveau KIP: jeux, applications et modules système non appartenant à KIP.
• Il est impossible d'obtenir des clés de chiffrement ou des documents connexes via FS.
• L'amélioration des privilèges, comme l'accès au noyau, reste une tâche aussi complexe que tout autre module système.
• Il existe une possibilité potentielle de compromettre les autres modules de KIP. Selon le développeur, il existe une méthode que les auteurs de l'exploitation n'ont pas examinée dans leur publication et qui pourrait théoriquement fonctionner.
• SmileBASIC n'est absolument pas obligatoire pour le piratage. Le point d'entrée peut être un jeu pour la première Switch, un jeu pour Switch 2 ou même un navigateur.
• Dans les anciennes versions de firmware, il reste d'autres vulnérabilités non publiées qui pourraient permettre d'aller plus loin dans le système.
• Il existe d'autres vulnérabilités cachées de FS, mais celle-ci s'est avérée beaucoup plus efficace que les autres.
• La nouvelle chaîne d'exploitation est en fait devenue l'analogue moderne de nspwn avec la première Nintendo Switch.
• En théorie, l'exploit peut être transformé en une faille permanente (untethered) qui ne nécessite pas de redémarrage après chaque redémarrage.
Hexkyz a expliqué séparément si les propriétaires de Switch 2 devraient mettre à jour le firmware.
D'une part, il s'agit d'une exploitation extrêmement puissante qui assure un contrôle total sur le niveau utilisateur du système (userland).
D'autre part, le contrôle total de userland permet d'extraire des données, de modifier des jeux et d'autres actions similaires, mais l'exploitation ne restera probablement disponible que sur les fichiers jusqu'à 23.0.1 inclus, car Nintendo supprimera rapidement la vulnérabilité.
Voici ce que le développeur a dit:
• Une vulnérabilité dans le module système du système de fichiers (FS) a été découverte il y a de nombreuses années, mais hexkyz a jugé qu'elle était impropre à l'exploitation.
• L'obstacle principal était l'organisation de la mémoire FS. Il y avait très peu d'indicateurs utiles dans le pile (heap).
• La tâche la plus difficile était de conserver les objets nécessaires en mémoire assez longtemps.
• C'est là que l'IA a apporté sa contribution principale. Il a inventé une séquence de manipulations de masse (heap grooming) complexe qui a permis d'obtenir l'emplacement approprié des objets. Selon hexkyz, le code obtenu grâce au travail de l'IA - est un cauchemar presque illisible, mais il fonctionne vraiment.
• Après avoir obtenu une lecture et une enregistrement de mémoire arbitraires (arbitrary R/W), des méthodes déjà connues sont utilisées: l'installation du PID client à la valeur 1, l'interception MITM du télécharger, l'obtention de descripteurs étrangers et d'autres techniques.
• L'accès à FS permet d'extraire pratiquement tous les fichiers binaires inférieurs au niveau KIP: jeux, applications et modules système non appartenant à KIP.
• Il est impossible d'obtenir des clés de chiffrement ou des documents connexes via FS.
• L'amélioration des privilèges, comme l'accès au noyau, reste une tâche aussi complexe que tout autre module système.
• Il existe une possibilité potentielle de compromettre les autres modules de KIP. Selon le développeur, il existe une méthode que les auteurs de l'exploitation n'ont pas examinée dans leur publication et qui pourrait théoriquement fonctionner.
• SmileBASIC n'est absolument pas obligatoire pour le piratage. Le point d'entrée peut être un jeu pour la première Switch, un jeu pour Switch 2 ou même un navigateur.
• Dans les anciennes versions de firmware, il reste d'autres vulnérabilités non publiées qui pourraient permettre d'aller plus loin dans le système.
• Il existe d'autres vulnérabilités cachées de FS, mais celle-ci s'est avérée beaucoup plus efficace que les autres.
• La nouvelle chaîne d'exploitation est en fait devenue l'analogue moderne de nspwn avec la première Nintendo Switch.
• En théorie, l'exploit peut être transformé en une faille permanente (untethered) qui ne nécessite pas de redémarrage après chaque redémarrage.
Hexkyz a expliqué séparément si les propriétaires de Switch 2 devraient mettre à jour le firmware.
D'une part, il s'agit d'une exploitation extrêmement puissante qui assure un contrôle total sur le niveau utilisateur du système (userland).
D'autre part, le contrôle total de userland permet d'extraire des données, de modifier des jeux et d'autres actions similaires, mais l'exploitation ne restera probablement disponible que sur les fichiers jusqu'à 23.0.1 inclus, car Nintendo supprimera rapidement la vulnérabilité.
