24.10.2026 12:23
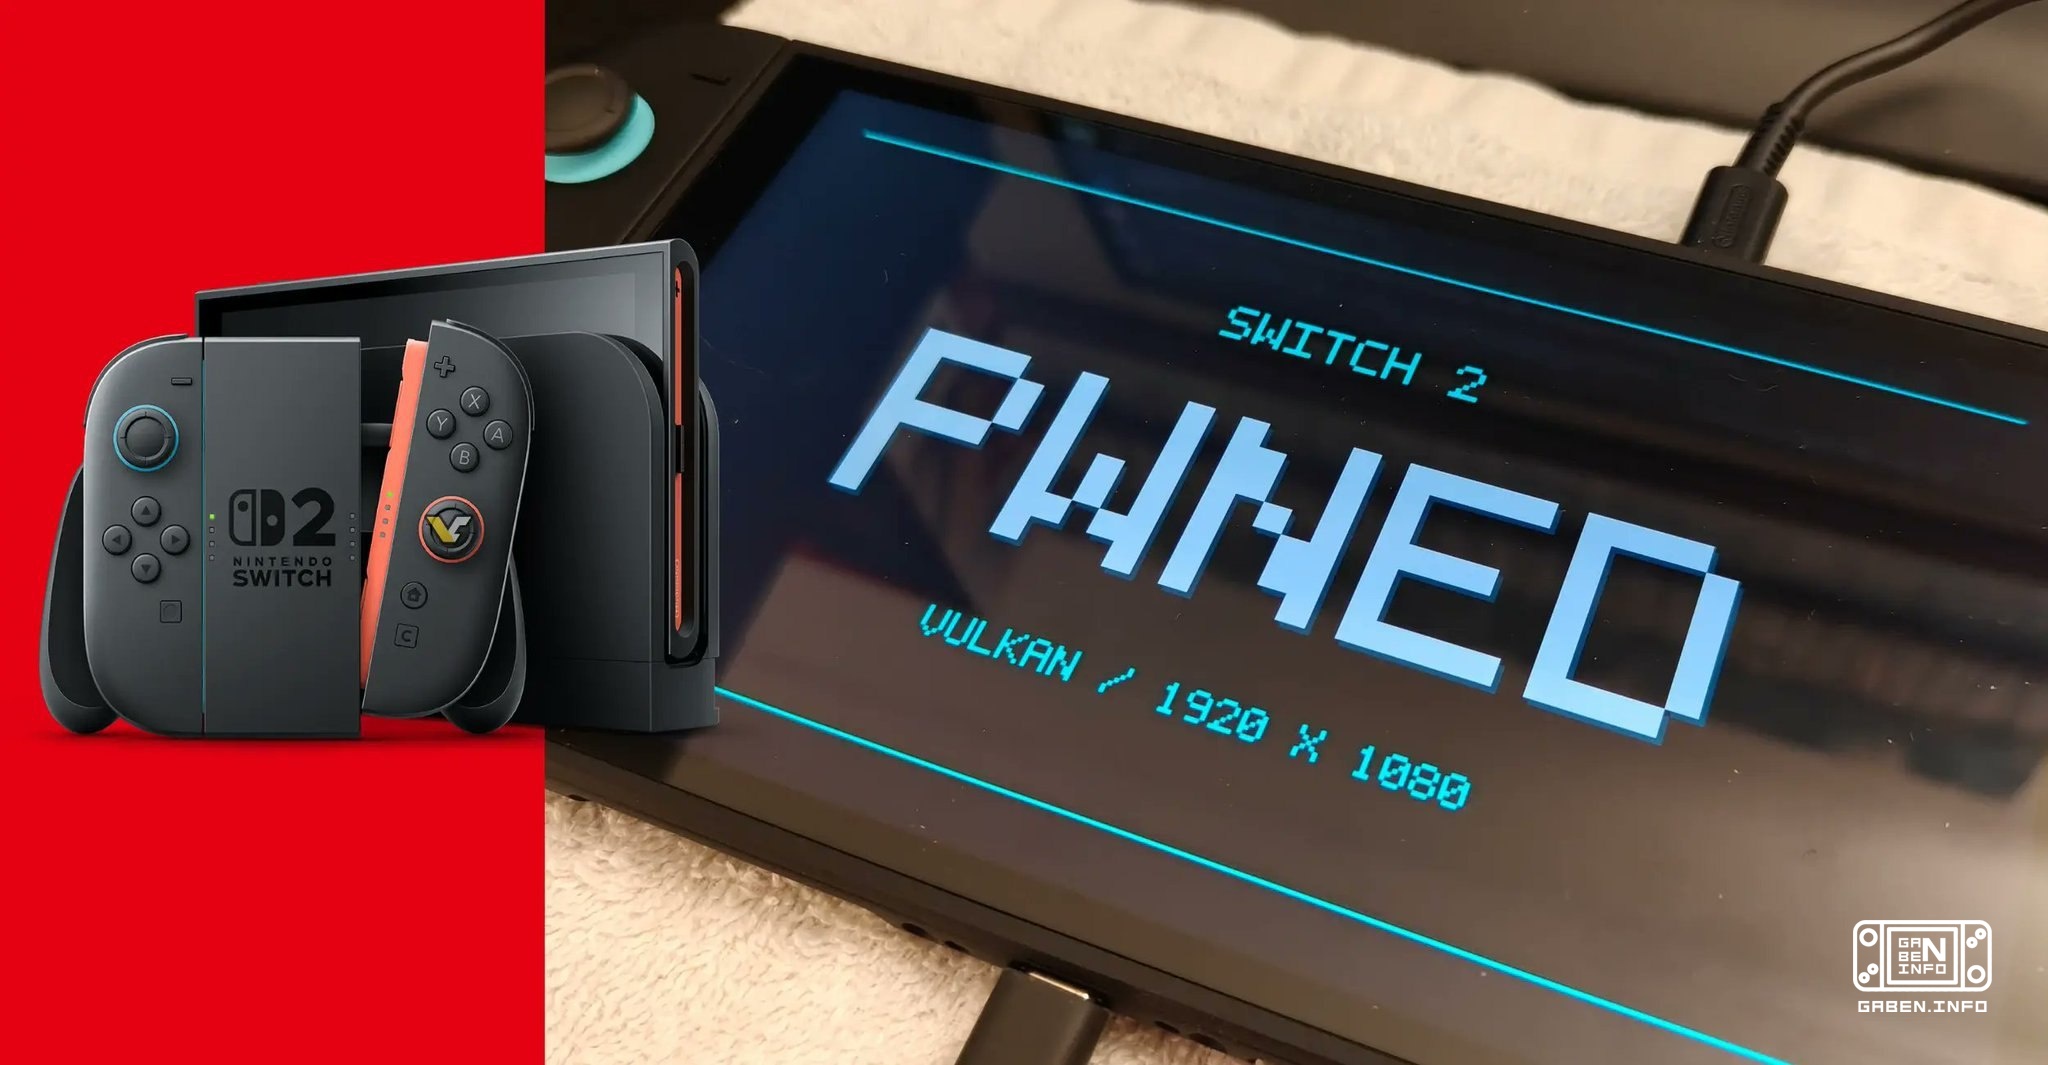
開発者 Atmosphère (hexkyz) は,人工知能が組み立てた Nintendo Switch 2用の新しいエクプロイットを詳細に解明しました. 開発者はこう言いました • ファイルシステムのシステムモジュール
開発者 Atmosphère (hexkyz) は,人工知能が組み立てた Nintendo Switch 2用の新しいエクプロイットを詳細に解明しました.
開発者はこう言いました
• ファイルシステムのシステムモジュール (以下FS) の脆弱性は何年も前に発見されたが,hexkyzは使用に不適であると判断した. FSの将来の変更により利益を得られる場合のためにそれを残した.
• FSメモリの組織化が主な障害でした.ヒップ (heap) に有用な指針がほとんどありませんでした.その利用方法も知られていた: IStorageオブジェクトをメモリで作成するメカニズムを見つけ,それらの読み書き指針を制御する必要があります.この場合 BufferedStorageを使用しました.
• 最も困難な課題は 必要なオブジェクトを十分に長い間記憶に残すことでした 他の脆弱性を利用した開発者の以前のすべての試みは 記憶の空白に仕上がったものです
• AIが大きな貢献をしたのはこの点です. 複雑な堆積物操作 (heap grooming) の連続を発明し,物体の適切な位置を達成しました. hexkyzによると,人工知能のコードはほとんど読めない悪夢ですが,実際に機能しています.
• 任意の読み書きメモリ (arbitrary R/W) を取得した後に,すでに知られている方法が使用されます:クライアント PID を 1 値に設定し,ダウンロード器の MITM インターフェース,他人のデスクリプトを取得し,その他の技術.
• FSへのアクセスにより,KIPレベル以下のほぼすべてのバイナリファイルを KIP以外のゲーム,アプリケーション,システムモジュールを抽出できます.
• FSを通じて暗号鍵や関連資料を入手することはできません.
• 優位性をさらに高めること,例えば核へのアクセスを取得することは,他のシステムモジュールと同じく難しい課題です.
開発者によると,実験の著者が論文で検討していない一つの方法があり,理論的にはうまくいく可能性がある.
• SmileBASICは完全にハッキングに必要ない.最初のSwitchゲーム,Switch2ゲーム,ブラウザでさえ入り口となる可能性があります.Exploitは最初は SmileBASICとして開発されたため,多くの人々がそれを購入することに急いでいますが,FS脆弱性はほとんどどこにでも利用できます.
• 旧バージョンの прошивкаには他の未公開の脆弱性が残っており,システムにさらに深入を進める可能性があります.例えば,まだ прошивка19では開発者は,モジュールのメモリの一部を抽出するFSエラーを発見しました.
• FSの他の封鎖された脆弱性もありますが,現在の脆弱性は他の脆弱性よりもはるかに有効であることが判明しました. Hexkyzは,非常に長い間にこのほど深くシステムにハッキングする唯一の機会かもしれないと仮定しています.
• この新しいオペレーティング・チェーンは,実際には最初のNintendo Switchと現代的な nspwn アナログとなった.
• 理論的には,利用を恒久的なハッキング (untethered) に変えることができます. これは毎回再起動後に再起動する必要はありません. 初期にシステムストレージを操作する必要があります. 開発者は他の脆弱性でこのアプローチを証明しています.
Switch 2の所有者が прошивкаを更新すべきかどうかについて別々に説明しました.
一方面では,システム (userland) のユーザーレベル (userland) を完全にコントロールできる非常に強力なエクプロイットである.このレベルの中でFSのモジュール以上は上昇することはできません.しかし,userlandの外にあるものは,アクセスできないままです.特に,FSの妥協は核をハッキングを容易にするものではありません.
一方 userlandの完全な制御は データを抽出したり ゲームを改変したりする 可能性が広がりますが,Nintendoが脆弱性をすぐに排除するので, 23.0.1 までの прошивкаでも利用可能になります.
開発者はこう言いました
• ファイルシステムのシステムモジュール (以下FS) の脆弱性は何年も前に発見されたが,hexkyzは使用に不適であると判断した. FSの将来の変更により利益を得られる場合のためにそれを残した.
• FSメモリの組織化が主な障害でした.ヒップ (heap) に有用な指針がほとんどありませんでした.その利用方法も知られていた: IStorageオブジェクトをメモリで作成するメカニズムを見つけ,それらの読み書き指針を制御する必要があります.この場合 BufferedStorageを使用しました.
• 最も困難な課題は 必要なオブジェクトを十分に長い間記憶に残すことでした 他の脆弱性を利用した開発者の以前のすべての試みは 記憶の空白に仕上がったものです
• AIが大きな貢献をしたのはこの点です. 複雑な堆積物操作 (heap grooming) の連続を発明し,物体の適切な位置を達成しました. hexkyzによると,人工知能のコードはほとんど読めない悪夢ですが,実際に機能しています.
• 任意の読み書きメモリ (arbitrary R/W) を取得した後に,すでに知られている方法が使用されます:クライアント PID を 1 値に設定し,ダウンロード器の MITM インターフェース,他人のデスクリプトを取得し,その他の技術.
• FSへのアクセスにより,KIPレベル以下のほぼすべてのバイナリファイルを KIP以外のゲーム,アプリケーション,システムモジュールを抽出できます.
• FSを通じて暗号鍵や関連資料を入手することはできません.
• 優位性をさらに高めること,例えば核へのアクセスを取得することは,他のシステムモジュールと同じく難しい課題です.
開発者によると,実験の著者が論文で検討していない一つの方法があり,理論的にはうまくいく可能性がある.
• SmileBASICは完全にハッキングに必要ない.最初のSwitchゲーム,Switch2ゲーム,ブラウザでさえ入り口となる可能性があります.Exploitは最初は SmileBASICとして開発されたため,多くの人々がそれを購入することに急いでいますが,FS脆弱性はほとんどどこにでも利用できます.
• 旧バージョンの прошивкаには他の未公開の脆弱性が残っており,システムにさらに深入を進める可能性があります.例えば,まだ прошивка19では開発者は,モジュールのメモリの一部を抽出するFSエラーを発見しました.
• FSの他の封鎖された脆弱性もありますが,現在の脆弱性は他の脆弱性よりもはるかに有効であることが判明しました. Hexkyzは,非常に長い間にこのほど深くシステムにハッキングする唯一の機会かもしれないと仮定しています.
• この新しいオペレーティング・チェーンは,実際には最初のNintendo Switchと現代的な nspwn アナログとなった.
• 理論的には,利用を恒久的なハッキング (untethered) に変えることができます. これは毎回再起動後に再起動する必要はありません. 初期にシステムストレージを操作する必要があります. 開発者は他の脆弱性でこのアプローチを証明しています.
Switch 2の所有者が прошивкаを更新すべきかどうかについて別々に説明しました.
一方面では,システム (userland) のユーザーレベル (userland) を完全にコントロールできる非常に強力なエクプロイットである.このレベルの中でFSのモジュール以上は上昇することはできません.しかし,userlandの外にあるものは,アクセスできないままです.特に,FSの妥協は核をハッキングを容易にするものではありません.
一方 userlandの完全な制御は データを抽出したり ゲームを改変したりする 可能性が広がりますが,Nintendoが脆弱性をすぐに排除するので, 23.0.1 までの прошивкаでも利用可能になります.
