24.10.2026 12:23
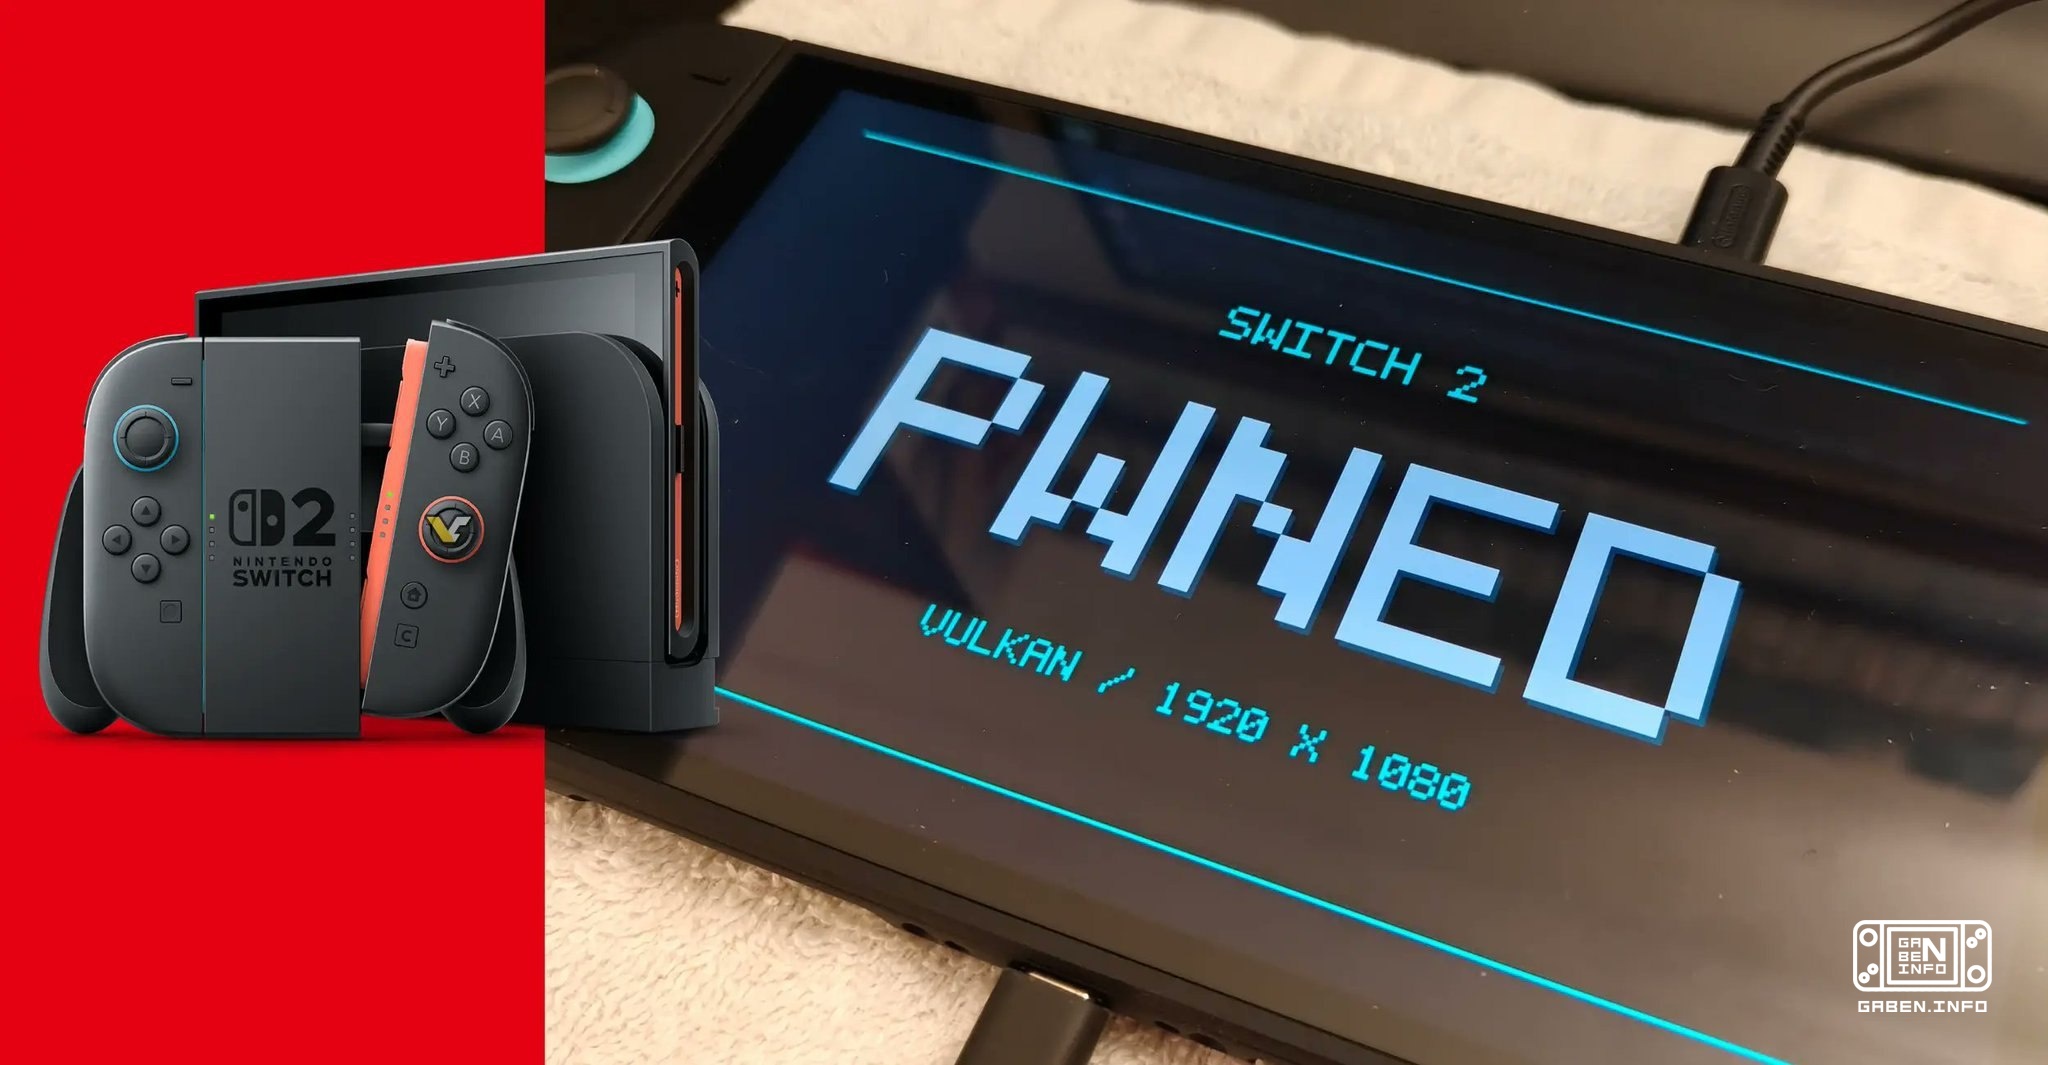
Developer Atmosphère pod pseudonimem hexkyz szczegółowo rozwinął nowy eksploat dla Nintendo Switch 2, w tworze
Developer Atmosphère pod pseudonimem hexkyz szczegółowo rozwinął nowy eksploat dla Nintendo Switch 2, w tworzeniu którego uczestniczył sztuczny intelekt.
Oto co powiedział twórca:
• Wrażliwość w modułie systemowym systemu plików (zwanej dalej FS) została odkryta wiele lat temu, ale hexkyz uznał ją za niewłaściwą do eksploatacji.
• Główną przeszkodą było zorganizowanie pamięci FS. W gromadzie (heap) znajdowało się niewiele użytecznych wskaźników. Sama metoda eksploatacji była również znana: trzeba znaleźć mechanizm tworzenia obiektów IStorage w pamięci i przejąć kontrolę nad ich wskaźnikami czytania i zapisu.
• Najtrudniejszym zadaniem było utrzymanie potrzebnych obiektów w pamięci wystarczająco długo.
• To właśnie tutaj AI przyczynił się do swojego głównego wkładu. Wymyślił skomplikowaną sekwencję manipulacji z kopalnią (heap grooming), która pozwoliła osiągnąć odpowiednią lokalizację obiektów. Według hexkyz, kod uzyskany dzięki pracy AI - jest praktycznie nieczytelnym koszmarem, ale naprawdę działa.
• Po uzyskaniu arbitralnego czytania i zapisu pamięci (arbitrary R/W) wykorzystuje się już znane metody: ustawienie PID klienta w wartości 1, MITM-interfejs załadunku, uzyskanie obcych dekryptorów i inne techniki.
• Uzyskanie dostępu do FS umożliwia wydobycie praktycznie wszystkich plików binarnych poniżej poziomu KIP: gier, aplikacji i modułów systemowych niebędących KIP.
• Nie można uzyskać kluczy szyfrowania lub materiałów związanych z nimi przez FS.
• Dalsze zwiększenie przywilejów, np. uzyskanie dostępu do jądra, pozostaje tak samo trudnym zadaniem, jak w przypadku eksploatacji każdego innego modułu systemu.
• Istnieje potencjalna możliwość skompromitowania innych modułów KIP. Według dewelopera istnieje jedna metoda, której autorzy eksploatacji nie rozważyli w swojej publikacji i która teoretycznie może zadziałać.
• SmileBASIC jest absolutnie niepotrzebny do włamania. Punktem wejścia może być gra dla pierwszej Switch, gra dla Switch 2 lub nawet przeglądarka.
• W starszych wersjach firmware pozostają inne niepublikowane luki, które potencjalnie pozwolą rozwinąć się jeszcze głębiej w systemie. Na przykład w firmware 19 twórcy wykryli błąd FS, który umożliwił wydobycie części treści pamięci modułu.
• Istnieją również inne zabezpieczenia FS, ale obecne zabezpieczenia są znacznie bardziej skuteczne niż pozostałe.
• Nowy łańcuch operacyjny rzeczywiście stał się nowoczesnym analogem nspwn z pierwszym Nintendo Switch.
• Teorycznie eksploatacja może być przekształcona w stały hack (untethered), który nie wymaga ponownego uruchomienia po każdym przeładowaniu.
Oddzielnie hexkyz wyjaśnił, czy właściciele Switch 2 powinni zaktualizować firmware.
Z jednej strony jest to niezwykle potężny eksploat, zapewniający pełną kontrolę nad poziomem użytkownika systemu (userland).
Z drugiej strony, pełna kontrola nad userlandem otwiera możliwości pozyskiwania danych, modyfikacji gier i innych podobnych działań. Ale eksploatacja prawdopodobnie pozostanie dostępna tylko na firmwarech do 23.0.1 włącznie, ponieważ Nintendo szybko usunie słabość.
Oto co powiedział twórca:
• Wrażliwość w modułie systemowym systemu plików (zwanej dalej FS) została odkryta wiele lat temu, ale hexkyz uznał ją za niewłaściwą do eksploatacji.
• Główną przeszkodą było zorganizowanie pamięci FS. W gromadzie (heap) znajdowało się niewiele użytecznych wskaźników. Sama metoda eksploatacji była również znana: trzeba znaleźć mechanizm tworzenia obiektów IStorage w pamięci i przejąć kontrolę nad ich wskaźnikami czytania i zapisu.
• Najtrudniejszym zadaniem było utrzymanie potrzebnych obiektów w pamięci wystarczająco długo.
• To właśnie tutaj AI przyczynił się do swojego głównego wkładu. Wymyślił skomplikowaną sekwencję manipulacji z kopalnią (heap grooming), która pozwoliła osiągnąć odpowiednią lokalizację obiektów. Według hexkyz, kod uzyskany dzięki pracy AI - jest praktycznie nieczytelnym koszmarem, ale naprawdę działa.
• Po uzyskaniu arbitralnego czytania i zapisu pamięci (arbitrary R/W) wykorzystuje się już znane metody: ustawienie PID klienta w wartości 1, MITM-interfejs załadunku, uzyskanie obcych dekryptorów i inne techniki.
• Uzyskanie dostępu do FS umożliwia wydobycie praktycznie wszystkich plików binarnych poniżej poziomu KIP: gier, aplikacji i modułów systemowych niebędących KIP.
• Nie można uzyskać kluczy szyfrowania lub materiałów związanych z nimi przez FS.
• Dalsze zwiększenie przywilejów, np. uzyskanie dostępu do jądra, pozostaje tak samo trudnym zadaniem, jak w przypadku eksploatacji każdego innego modułu systemu.
• Istnieje potencjalna możliwość skompromitowania innych modułów KIP. Według dewelopera istnieje jedna metoda, której autorzy eksploatacji nie rozważyli w swojej publikacji i która teoretycznie może zadziałać.
• SmileBASIC jest absolutnie niepotrzebny do włamania. Punktem wejścia może być gra dla pierwszej Switch, gra dla Switch 2 lub nawet przeglądarka.
• W starszych wersjach firmware pozostają inne niepublikowane luki, które potencjalnie pozwolą rozwinąć się jeszcze głębiej w systemie. Na przykład w firmware 19 twórcy wykryli błąd FS, który umożliwił wydobycie części treści pamięci modułu.
• Istnieją również inne zabezpieczenia FS, ale obecne zabezpieczenia są znacznie bardziej skuteczne niż pozostałe.
• Nowy łańcuch operacyjny rzeczywiście stał się nowoczesnym analogem nspwn z pierwszym Nintendo Switch.
• Teorycznie eksploatacja może być przekształcona w stały hack (untethered), który nie wymaga ponownego uruchomienia po każdym przeładowaniu.
Oddzielnie hexkyz wyjaśnił, czy właściciele Switch 2 powinni zaktualizować firmware.
Z jednej strony jest to niezwykle potężny eksploat, zapewniający pełną kontrolę nad poziomem użytkownika systemu (userland).
Z drugiej strony, pełna kontrola nad userlandem otwiera możliwości pozyskiwania danych, modyfikacji gier i innych podobnych działań. Ale eksploatacja prawdopodobnie pozostanie dostępna tylko na firmwarech do 23.0.1 włącznie, ponieważ Nintendo szybko usunie słabość.
