24.10.2026 12:23
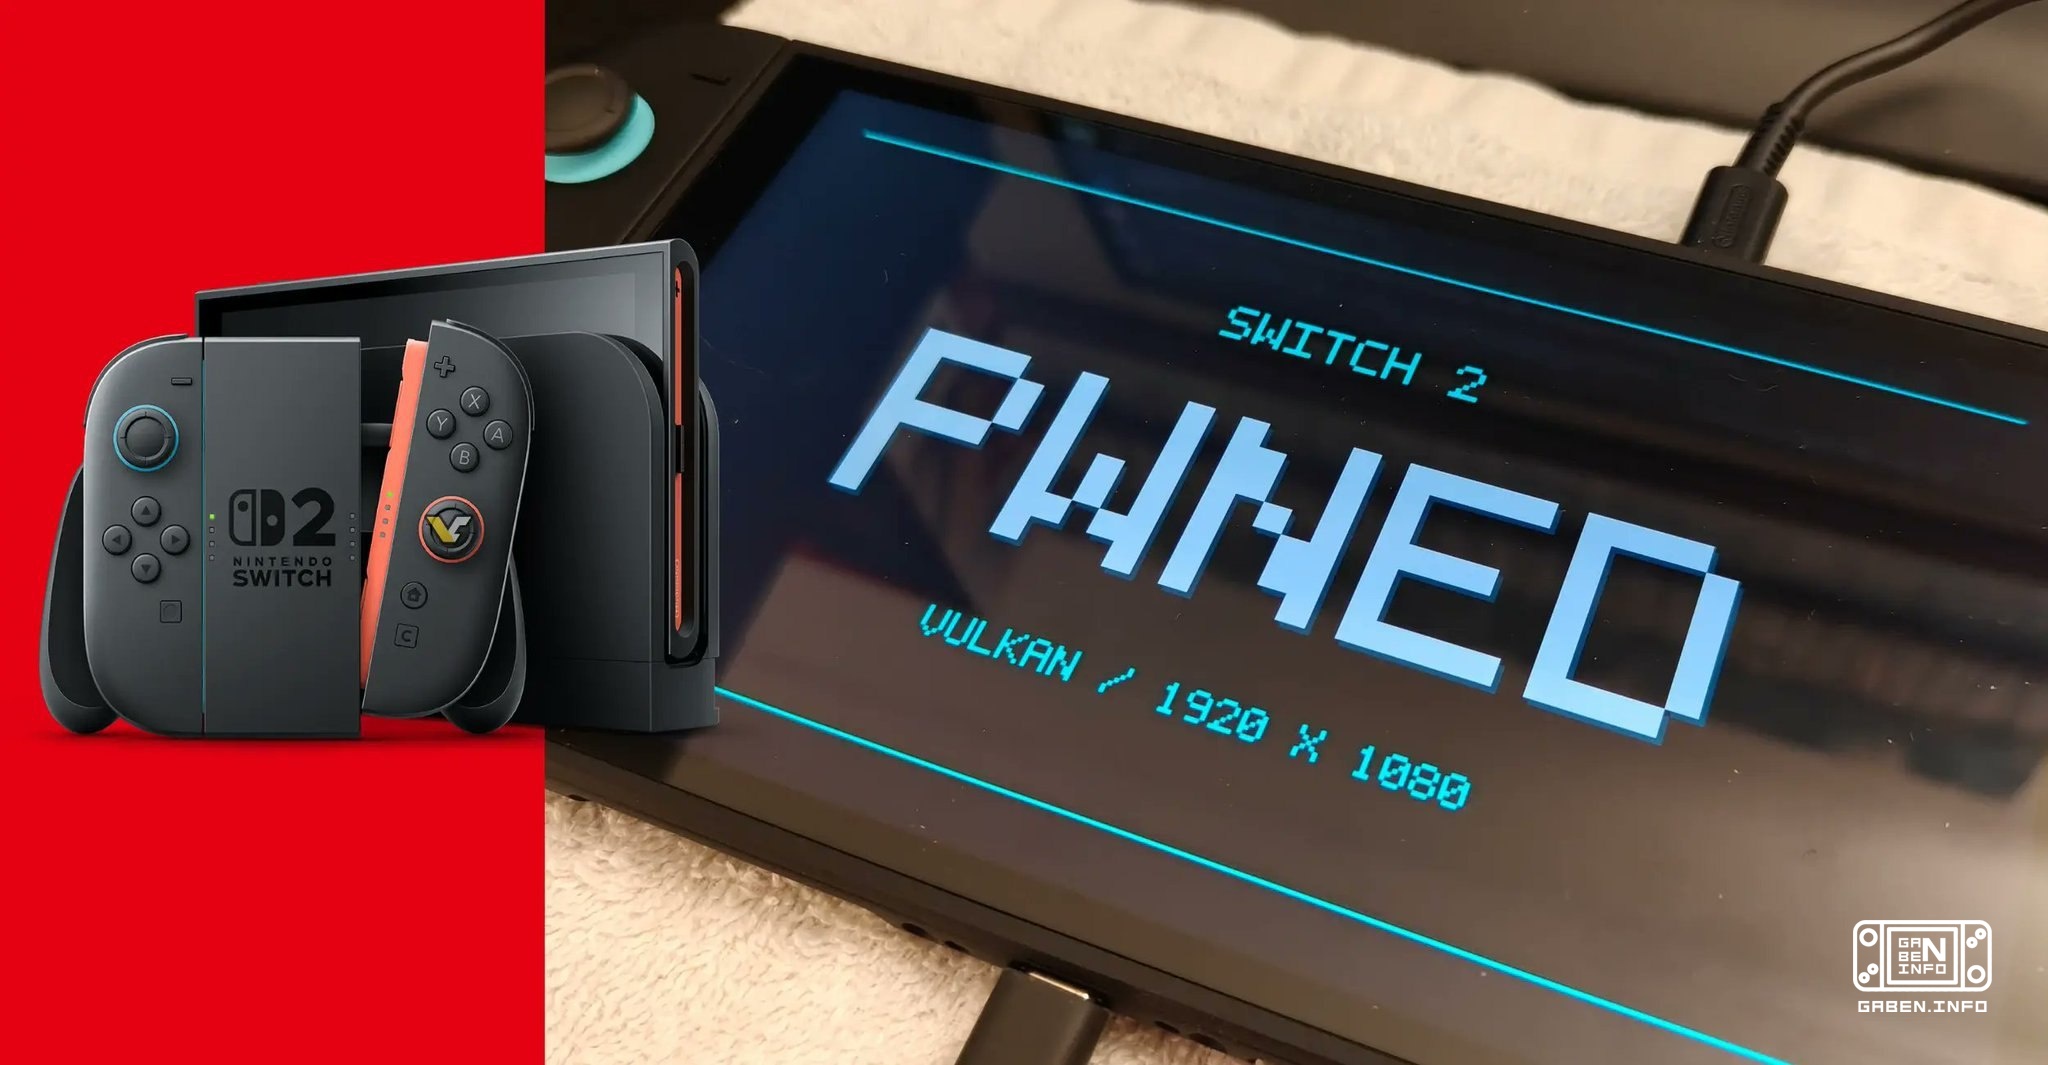
De ontwikkelaar van Atmosphère onder de naam hexkyz heeft een nieuwe exploit voor de Nintendo Switch 2 uitgewe
De ontwikkelaar van Atmosphère onder de naam hexkyz heeft een nieuwe exploit voor de Nintendo Switch 2 uitgewerkt met kunstmatige intelligentie.
Dit is wat de ontwikkelaar zei:
• Een kwetsbaarheid in het systeemmodule van het bestandsysteem (hierna FS) werd jaren geleden ontdekt, maar werd door hexkyz als onbruikbaar beschouwd.
• De belangrijkste hindernis was de organisatie van het FS-geheugen. Er was zeer weinig nuttige aanwijzers in de heap. De exploitatie methode zelf was ook bekend: het was nodig om het mechanisme te vinden om IStorage objecten in het geheugen te maken en controle te krijgen over hun lees- en opname aanwijzers.
• Het moeilijkste was om de juiste objecten lang genoeg in het geheugen te houden. Alle eerdere pogingen van ontwikkelaars die andere kwetsbaarheden gebruikten, eindigden met het aanpakken van lege geheugen.
• Dit is waar AI zijn belangrijkste bijdrage heeft geleverd. Hij heeft een ingewikkelde heap grooming-reeks uitgevonden die de juiste locatie van de objecten mogelijk maakte.
• Na het verkrijgen van de willekeurige lees- en opname geheugen (arbitrary R/W) worden reeds bekende methoden gebruikt: het instellen van de client PID in de waarde 1, het MITM-intercept van de downloader, het verkrijgen van vreemde descripters en andere technieken.
• Toegang tot FS maakt het mogelijk om vrijwel alle binaire bestanden onder het KIP-niveau te onttrekken: games, apps en systeemmodules die niet aan KIP horen.
• Het is onmogelijk om encryptie-sleutels of bijbehorend materiaal via FS te krijgen.
• Het vergroten van de privileges, zoals toegang tot de kern, blijft een even ingewikkelde taak als bij het gebruik van elke andere systeemmodule.
• Er is een potentiële mogelijkheid om andere KIP modules te compromitteren. Volgens de ontwikkelaar is er een methode die de exploit-auteurs niet in hun publicatie hebben behandeld en die theoretisch kan werken.
• SmileBASIC is absoluut niet verplicht om te hacken. Het toegangspunt kan zijn een game voor de eerste Switch, een game voor Switch 2 of zelfs een browser.
• In oude versies van firmware zijn nog andere ongepubliceerde kwetsbaarheden gebleven die mogelijk nog dieper in het systeem kunnen gaan.
• Er zijn ook andere gesloten FS- kwetsbaarheden, maar de huidige is veel effectiever dan de rest. Hexkyz geeft aan dat dit de enige mogelijkheid kan zijn om zo diep in het systeem te breken in een zeer lange tijd.
• De nieuwe exploitatie-keten werd in feite een moderne analogue van nspwn met de eerste Nintendo Switch.
• Het is theoretisch mogelijk om een exploit te maken tot een permanent hack (untethered) dat niet opnieuw wordt geactiveerd na elke herladen.
Hexkyz verklaarde apart of Switch 2-eigenaren de firmware zouden moeten updaten.
Aan de ene kant is het een uiterst krachtige exploit die volledige controle over het gebruikersniveau van het systeem (userland) biedt.
Aan de andere kant, volledige controle over userland opent mogelijkheden voor data-extractie, game-modificatie en andere dergelijke activiteiten. Maar de exploit zal waarschijnlijk alleen beschikbaar blijven op firmware tot en met 23.0.1 inclusief, omdat Nintendo de vulnerabiliteit snel zal verwijderen.
Dit is wat de ontwikkelaar zei:
• Een kwetsbaarheid in het systeemmodule van het bestandsysteem (hierna FS) werd jaren geleden ontdekt, maar werd door hexkyz als onbruikbaar beschouwd.
• De belangrijkste hindernis was de organisatie van het FS-geheugen. Er was zeer weinig nuttige aanwijzers in de heap. De exploitatie methode zelf was ook bekend: het was nodig om het mechanisme te vinden om IStorage objecten in het geheugen te maken en controle te krijgen over hun lees- en opname aanwijzers.
• Het moeilijkste was om de juiste objecten lang genoeg in het geheugen te houden. Alle eerdere pogingen van ontwikkelaars die andere kwetsbaarheden gebruikten, eindigden met het aanpakken van lege geheugen.
• Dit is waar AI zijn belangrijkste bijdrage heeft geleverd. Hij heeft een ingewikkelde heap grooming-reeks uitgevonden die de juiste locatie van de objecten mogelijk maakte.
• Na het verkrijgen van de willekeurige lees- en opname geheugen (arbitrary R/W) worden reeds bekende methoden gebruikt: het instellen van de client PID in de waarde 1, het MITM-intercept van de downloader, het verkrijgen van vreemde descripters en andere technieken.
• Toegang tot FS maakt het mogelijk om vrijwel alle binaire bestanden onder het KIP-niveau te onttrekken: games, apps en systeemmodules die niet aan KIP horen.
• Het is onmogelijk om encryptie-sleutels of bijbehorend materiaal via FS te krijgen.
• Het vergroten van de privileges, zoals toegang tot de kern, blijft een even ingewikkelde taak als bij het gebruik van elke andere systeemmodule.
• Er is een potentiële mogelijkheid om andere KIP modules te compromitteren. Volgens de ontwikkelaar is er een methode die de exploit-auteurs niet in hun publicatie hebben behandeld en die theoretisch kan werken.
• SmileBASIC is absoluut niet verplicht om te hacken. Het toegangspunt kan zijn een game voor de eerste Switch, een game voor Switch 2 of zelfs een browser.
• In oude versies van firmware zijn nog andere ongepubliceerde kwetsbaarheden gebleven die mogelijk nog dieper in het systeem kunnen gaan.
• Er zijn ook andere gesloten FS- kwetsbaarheden, maar de huidige is veel effectiever dan de rest. Hexkyz geeft aan dat dit de enige mogelijkheid kan zijn om zo diep in het systeem te breken in een zeer lange tijd.
• De nieuwe exploitatie-keten werd in feite een moderne analogue van nspwn met de eerste Nintendo Switch.
• Het is theoretisch mogelijk om een exploit te maken tot een permanent hack (untethered) dat niet opnieuw wordt geactiveerd na elke herladen.
Hexkyz verklaarde apart of Switch 2-eigenaren de firmware zouden moeten updaten.
Aan de ene kant is het een uiterst krachtige exploit die volledige controle over het gebruikersniveau van het systeem (userland) biedt.
Aan de andere kant, volledige controle over userland opent mogelijkheden voor data-extractie, game-modificatie en andere dergelijke activiteiten. Maar de exploit zal waarschijnlijk alleen beschikbaar blijven op firmware tot en met 23.0.1 inclusief, omdat Nintendo de vulnerabiliteit snel zal verwijderen.
