24.10.2026 12:23
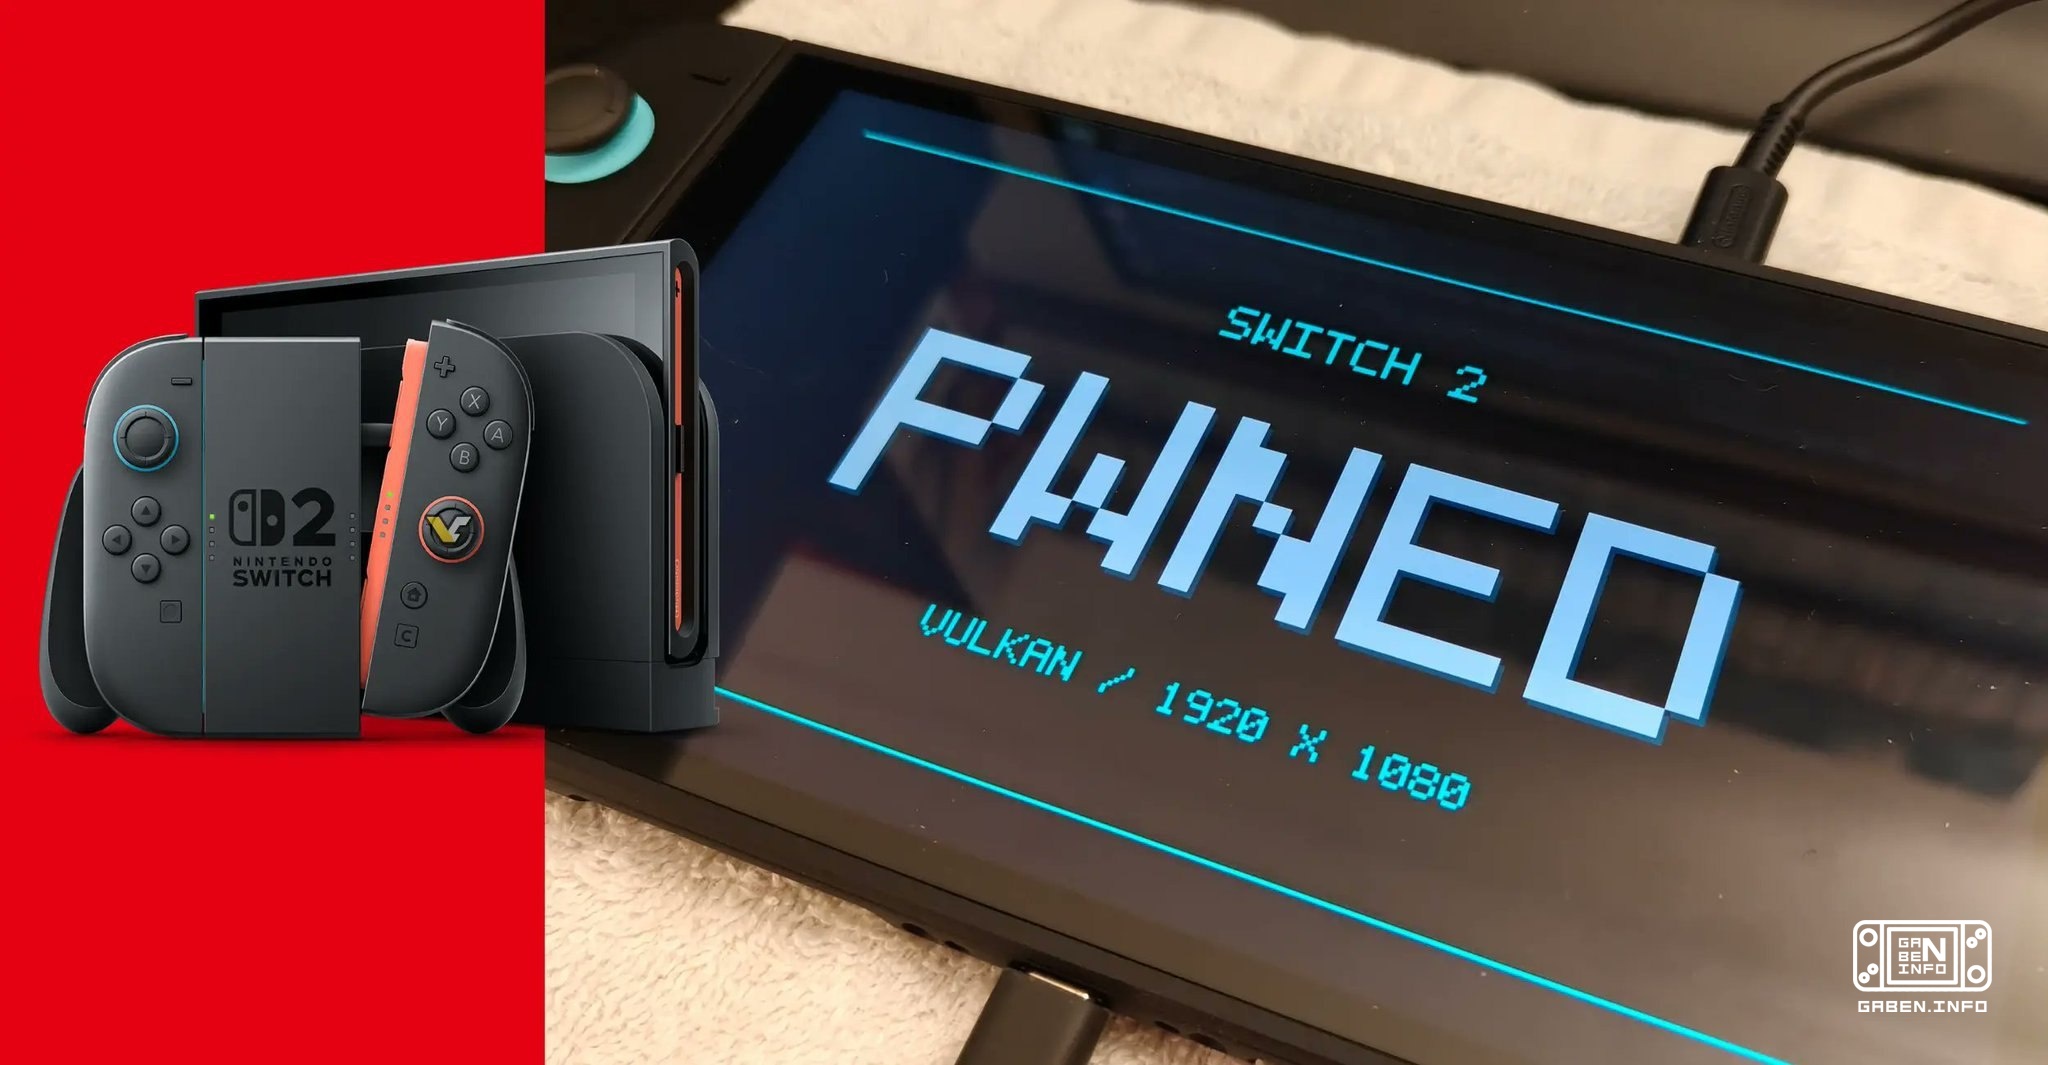
hexkyz라는 이름의 Atmosphère 개발자는 인공지능이 참여한 Nintendo Switch 2의 새로운 전용기를 상세히 설명했습니다. 개발자는 이렇게 말했습니다. • 파일 시스템 (FS) 시
hexkyz라는 이름의 Atmosphère 개발자는 인공지능이 참여한 Nintendo Switch 2의 새로운 전용기를 상세히 설명했습니다.
개발자는 이렇게 말했습니다.
• 파일 시스템 (FS) 시스템 모듈의 취약점은 수년 전 발견되었지만, hexkyz는 사용하기에 적합하지 않다고 간주했습니다. FS의 미래 변경이 도움이 될 경우에 그것을 남겨두고 있습니다.
• FS 메모리의 조직이 주요 장애물이었다. 덩어리 (heap) 에 유용한 지표가 거의 없었다. 사용 방법 자체도 잘 알려져 있었다: 메모리에 IStorage 객체를 만드는 메커니즘을 찾아서 그 읽기 및 기록 지표에 대한 통제를 점령해야합니다. 이 경우 BufferedStorage를 사용했습니다.
• 가장 어려운 것은 필요한 객체를 충분히 오랫동안 메모리에 보관하는 것이었습니다. 다른 취약점을 이용한 개발자들의 이전 시도들은 모두 빈 메모리 영역으로 끝났습니다.
• 인공지능이 가장 큰 기여를 한 것은 바로 여기에 있습니다. 그는 물체의 적절한 위치를 달성하도록 해주는 복잡한 덩어리 조작 (heap grooming) 을 발명했습니다. hexkyz에 따르면 인공지능 작업으로 얻은 코드는 거의 읽을 수 없는 악몽이지만 실제로 작동합니다. 다른 입구 지점으로 옮기는 것은 매우 현실적이지만 어려울 것입니다.
• 임의의 메모리 읽기 및 기록 (arbitrary R/W) 를 얻은 후 이미 알려진 방법: 클라이언트 PID를 1 값으로 설정하고, MITM 로더를 탐색하고, 다른 디스크립터와 다른 기술을 얻습니다.
• FS에 액세스하면 KIP 수준 이하의 거의 모든 바이너리 파일을 추출할 수 있습니다. KIP에 속하지 않는 게임, 응용 프로그램 및 시스템 모듈입니다.
• FS를 통해 암호 키나 관련 자료를 얻을 수 없습니다.
• 핵에 대한 접근을 위한 특권을 더 높이는 것은 다른 시스템 모듈과 마찬가지로 어려운 과제입니다.
• 다른 KIP 모듈들을 저해할 가능성이 있다. 개발자의 말에 따르면, 이 실험의 저자들은 그들의 논문에서 고려하지 않은 한 가지 방법이 있으며 이론적으로 작동할 수 있다.
• SmileBASIC는 해킹에 필수적이지 않습니다. 첫 번째 스위치 게임, 스위치 2 게임, 또는 브라우저까지의 입점점이 될 수 있습니다.
• 이전 버전의 прошивки에는 아직 공개되지 않은 다른 취약점이 남아 있으며, 이는 시스템에 더 깊이 진출할 수 있습니다. 예를 들어, 19 прошивки에서는 개발자가 모듈의 메모리의 일부를 추출할 수 있는 FS 오류를 발견했습니다.
• FS의 다른 폐쇄적인 취약점들도 있지만, 현재는 다른 취약점보다 훨씬 더 효과적이라고 밝혀졌습니다. Hexkyz는 매우 오랜 시간 동안 이런 깊이 있는 시스템을 해킹할 수 있는 유일한 방법이 될 수 있다고 가정합니다.
• 이 새로운 운영 체제는 실제로 최초의 Nintendo Switch와 nspwn의 현대적 유사점이 되었습니다. FS 취약성은 마찬가지로 임의 코드를 실행할 수 있게 해 주었습니다.
• 이론적으로 엑스플로이트를 영구적인 해킹 (untethered) 으로 변환할 수 있습니다. 이는 모든 재부팅 후 재부팅이 필요하지 않습니다. 이 작업을 하기 위해서는 초기부팅 단계에서 시스템 저장 장치를 조작해야 합니다. 개발자들은 이미 다른 취약점들과 함께 이러한 접근 가능성을 증명했습니다.
separately hexkyz는 Switch 2의 소유자가 прошивка을 업데이트해야하는지 설명했습니다.
한쪽으로는 시스템 사용자 레벨 (userland) 에 대한 완전한 통제를 보장하는 매우 강력한 엑스플로이트입니다. FS 모듈을 이 수준 내에서 더 이상 올라갈 수 없습니다. 그러나 userland 외부에 있는 모든 것은 접근할 수 없습니다. 특히 FS의 타협은 핵을 해킹하는 것을 결코 쉽지 않습니다.
반면, Userland에 대한 완전한 통제는 데이터 추출, 게임 수정 및 기타 유사한 작업을 할 수 있습니다. 그러나 Nintendo가 취약점을 빠르게 제거할 수 있기 때문에 23.0.1까지의 прошивка에서만 사용할 수 있을 가능성이 높습니다.
개발자는 이렇게 말했습니다.
• 파일 시스템 (FS) 시스템 모듈의 취약점은 수년 전 발견되었지만, hexkyz는 사용하기에 적합하지 않다고 간주했습니다. FS의 미래 변경이 도움이 될 경우에 그것을 남겨두고 있습니다.
• FS 메모리의 조직이 주요 장애물이었다. 덩어리 (heap) 에 유용한 지표가 거의 없었다. 사용 방법 자체도 잘 알려져 있었다: 메모리에 IStorage 객체를 만드는 메커니즘을 찾아서 그 읽기 및 기록 지표에 대한 통제를 점령해야합니다. 이 경우 BufferedStorage를 사용했습니다.
• 가장 어려운 것은 필요한 객체를 충분히 오랫동안 메모리에 보관하는 것이었습니다. 다른 취약점을 이용한 개발자들의 이전 시도들은 모두 빈 메모리 영역으로 끝났습니다.
• 인공지능이 가장 큰 기여를 한 것은 바로 여기에 있습니다. 그는 물체의 적절한 위치를 달성하도록 해주는 복잡한 덩어리 조작 (heap grooming) 을 발명했습니다. hexkyz에 따르면 인공지능 작업으로 얻은 코드는 거의 읽을 수 없는 악몽이지만 실제로 작동합니다. 다른 입구 지점으로 옮기는 것은 매우 현실적이지만 어려울 것입니다.
• 임의의 메모리 읽기 및 기록 (arbitrary R/W) 를 얻은 후 이미 알려진 방법: 클라이언트 PID를 1 값으로 설정하고, MITM 로더를 탐색하고, 다른 디스크립터와 다른 기술을 얻습니다.
• FS에 액세스하면 KIP 수준 이하의 거의 모든 바이너리 파일을 추출할 수 있습니다. KIP에 속하지 않는 게임, 응용 프로그램 및 시스템 모듈입니다.
• FS를 통해 암호 키나 관련 자료를 얻을 수 없습니다.
• 핵에 대한 접근을 위한 특권을 더 높이는 것은 다른 시스템 모듈과 마찬가지로 어려운 과제입니다.
• 다른 KIP 모듈들을 저해할 가능성이 있다. 개발자의 말에 따르면, 이 실험의 저자들은 그들의 논문에서 고려하지 않은 한 가지 방법이 있으며 이론적으로 작동할 수 있다.
• SmileBASIC는 해킹에 필수적이지 않습니다. 첫 번째 스위치 게임, 스위치 2 게임, 또는 브라우저까지의 입점점이 될 수 있습니다.
• 이전 버전의 прошивки에는 아직 공개되지 않은 다른 취약점이 남아 있으며, 이는 시스템에 더 깊이 진출할 수 있습니다. 예를 들어, 19 прошивки에서는 개발자가 모듈의 메모리의 일부를 추출할 수 있는 FS 오류를 발견했습니다.
• FS의 다른 폐쇄적인 취약점들도 있지만, 현재는 다른 취약점보다 훨씬 더 효과적이라고 밝혀졌습니다. Hexkyz는 매우 오랜 시간 동안 이런 깊이 있는 시스템을 해킹할 수 있는 유일한 방법이 될 수 있다고 가정합니다.
• 이 새로운 운영 체제는 실제로 최초의 Nintendo Switch와 nspwn의 현대적 유사점이 되었습니다. FS 취약성은 마찬가지로 임의 코드를 실행할 수 있게 해 주었습니다.
• 이론적으로 엑스플로이트를 영구적인 해킹 (untethered) 으로 변환할 수 있습니다. 이는 모든 재부팅 후 재부팅이 필요하지 않습니다. 이 작업을 하기 위해서는 초기부팅 단계에서 시스템 저장 장치를 조작해야 합니다. 개발자들은 이미 다른 취약점들과 함께 이러한 접근 가능성을 증명했습니다.
separately hexkyz는 Switch 2의 소유자가 прошивка을 업데이트해야하는지 설명했습니다.
한쪽으로는 시스템 사용자 레벨 (userland) 에 대한 완전한 통제를 보장하는 매우 강력한 엑스플로이트입니다. FS 모듈을 이 수준 내에서 더 이상 올라갈 수 없습니다. 그러나 userland 외부에 있는 모든 것은 접근할 수 없습니다. 특히 FS의 타협은 핵을 해킹하는 것을 결코 쉽지 않습니다.
반면, Userland에 대한 완전한 통제는 데이터 추출, 게임 수정 및 기타 유사한 작업을 할 수 있습니다. 그러나 Nintendo가 취약점을 빠르게 제거할 수 있기 때문에 23.0.1까지의 прошивка에서만 사용할 수 있을 가능성이 높습니다.
