24.10.2026 12:23
توسعه دهنده Atmosphère تحت نام hexkyz به طور مفصل استفاده جدیدی را برای Nintendo Switch 2 کشف کرد که هوش مصنوع
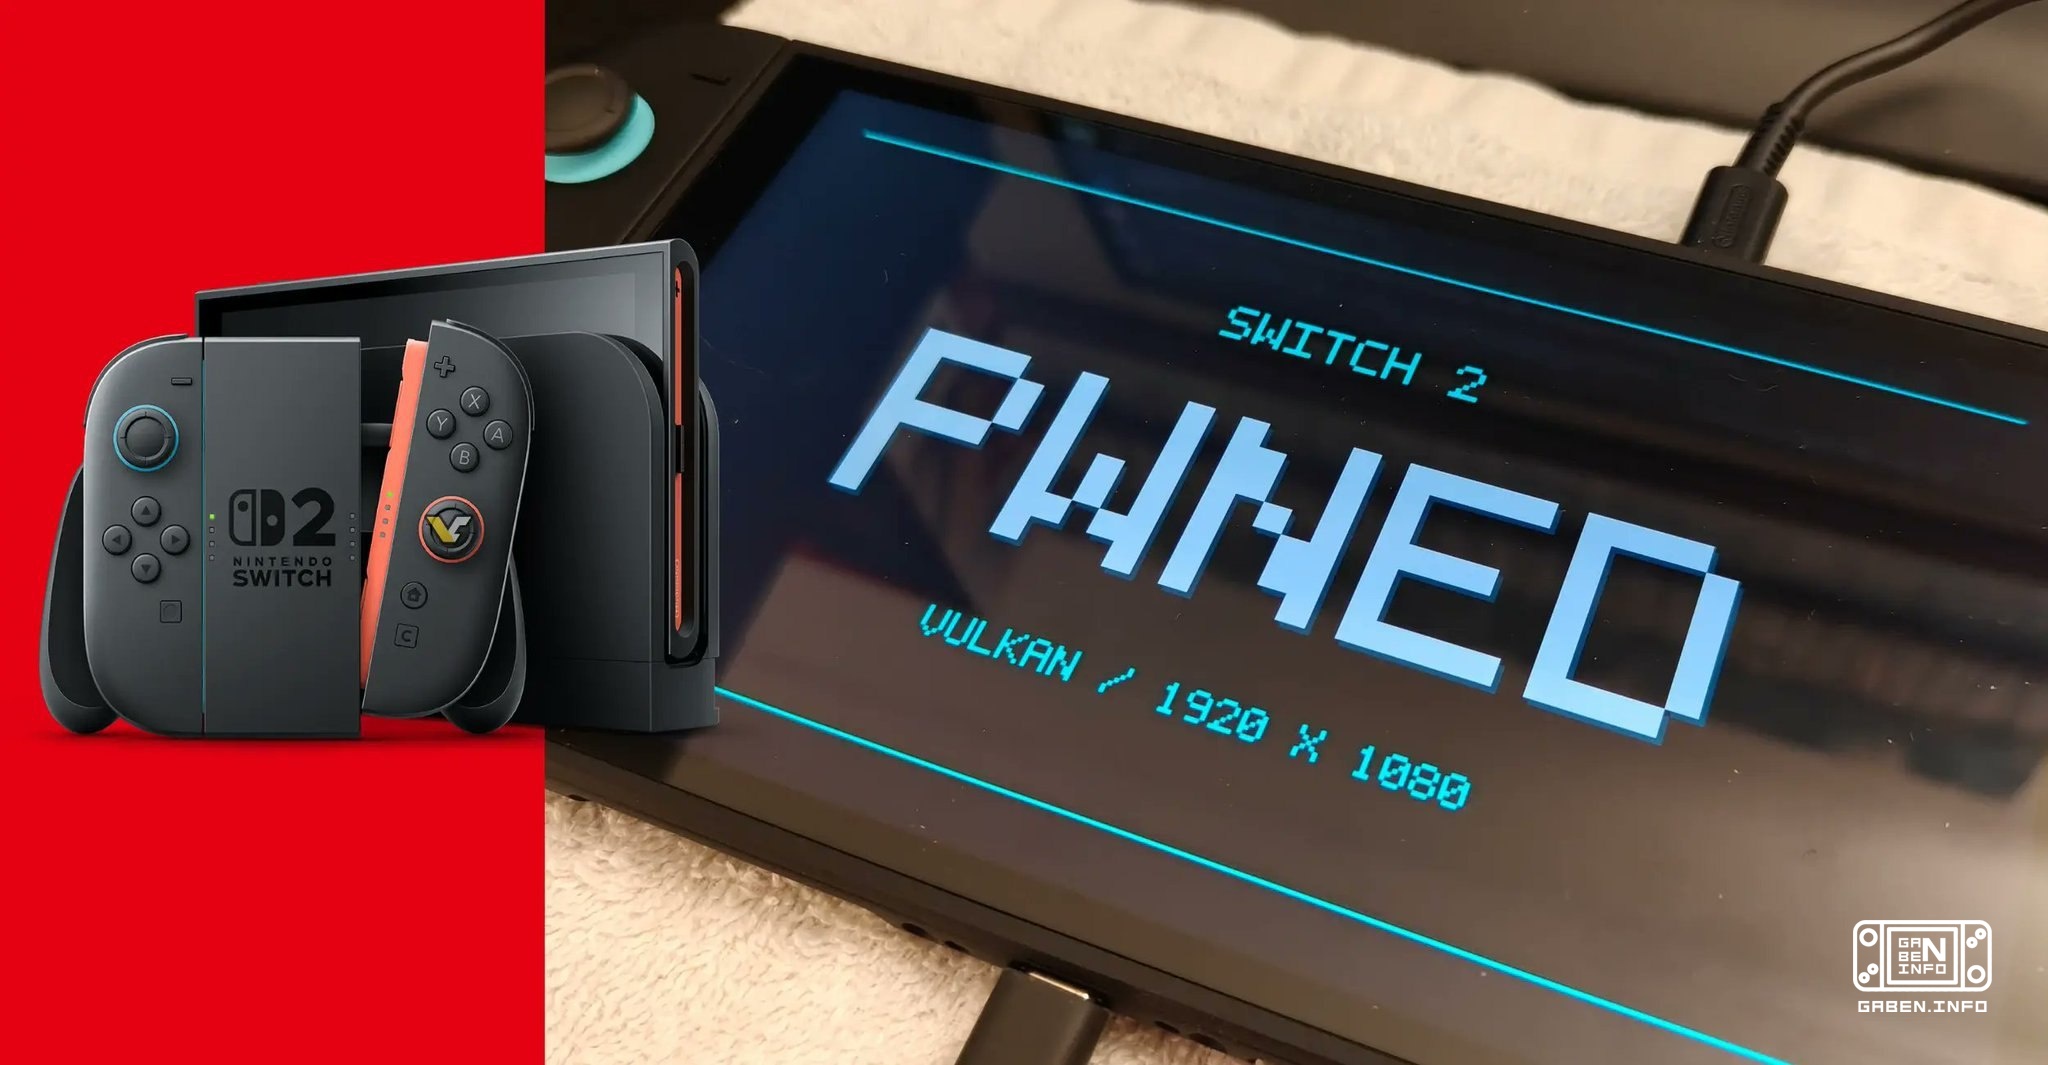
توسعه دهنده Atmosphère تحت نام hexkyz به طور مفصل استفاده جدیدی را برای Nintendo Switch 2 کشف کرد که هوش مصنوعی در آن نقش داشت.
این چیزی است که این توسعه دهنده می گوید:
• آسیب پذیری در ماژول سیستم سیستم فایل (FS) سال ها پیش کشف شد، اما hexkyz آن را برای استفاده نامناسب می دانست. این آسیب پذیری را در صورت تغییر آینده FS به شما امکان می دهد از آن بهره مند شوید.
• موانع اصلی تنظیم حافظه FS بود. تعداد بسیار کمی از شاخص های مفید در هیپ (heap) وجود داشت. خود روش بهره برداری نیز شناخته شده بود: لازم است مکانیسم ایجاد اشیاء IStorage را در حافظه پیدا کنید و کنترل شاخص های خواندن و نوشتن آنها را به دست آورید. در این مورد BufferedStorage مورد استفاده قرار گرفت.
• سخت ترین کار حفظ اشیاء مورد نیاز در حافظه برای مدت زمان کافی بود. تمام تلاش های قبلی توسعه دهندگان که از آسیب پذیری های دیگر استفاده می کردند، با استفاده از قسمت های خالی حافظه به پایان رسید.
• این جایی است که هوش مصنوعی نقش اصلی خود را در این زمینه داشته است. او دنباله پیچیده ای از دستکاری ها را با دسته (heap grooming) ایجاد کرده است که به شما اجازه می دهد به مکان مناسب اشیاء دست یابید. به گفته hexkyz، کد حاصل شده از طریق کار هوش مصنوعی یک کابوس غیر قابل خواندن است، اما واقعاً کار می کند. انتقال آن به نقاط ورودی دیگر دشوار خواهد بود، اگرچه کاملاً واقعی است.
• پس از دریافت خواندن و نوشتن حافظه (arbitrary R/W) از روش های شناخته شده استفاده می شود: نصب PID مشتری به مقدار 1، MITM-intercept بارر، دریافت دیسکریپترهای خارجی و سایر تکنیک ها.
• دسترسی به FS به شما امکان می دهد تا تقریباً هر فایلی باینری را که زیر سطح KIP باشد، از بازی ها، برنامه ها و ماژول های سیستم خارج از KIP استخراج کنید.
• نمی توان از طریق FS کلید های رمزگذاری و یا مواد مرتبط با آن را دریافت کرد.
• افزایش امتیازات بیشتر، مانند دسترسی به هسته، به همان اندازه که در مورد هر ماژول سیستم دیگری است، یک مشکل پیچیده باقی می ماند.
• در عین حال، امکان بالقوه ای وجود دارد که سایر ماژول های KIP را به خطر بیندازد. به گفته توسعه دهنده، یک روش وجود دارد که نویسندگان بهره برداری در انتشارات خود مورد بررسی قرار نگرفته اند و که تئوری ممکن است کار کند.
• SmileBASIC برای هک کردن کاملا ضروری نیست. نقطه ی ورود می تواند یک بازی برای اولین سوئیچ، یک بازی برای سوئیچ 2 یا حتی یک مرورگر باشد.
• در نسخه های قدیمی از نرم افزارها، آسیب پذیری های ناشرایی باقی مانده است که به طور بالقوه به پیشرفت عمیق تر در سیستم اجازه می دهد. به عنوان مثال، در نرم افزار 19، توسعه دهندگان یک خطای FS را کشف کردند که اجازه می داد بخشی از محتوای حافظه ماژول را خارج کند.
• سایر آسیب پذیری های مخفی FS نیز وجود دارد، اما آسیب پذیری فعلی بسیار موثرتر از بقیه است. Hexkyz معتقد است که این تنها راه برای نفوذ عمیق به سیستم در مدت زمان بسیار طولانی است.
• این زنجیره عملیاتی جدید در واقع به یک شبیه سازی مدرن از nspwn با اولین Nintendo Switch تبدیل شد. در آن زمان آسیب پذیری FS به طور مشابه اجازه می داد کد ارادی را اجرا کند.
• به طور تئوری، بهره برداری را می توان به یک شکستن دائمی (untethered) تبدیل کرد که پس از هر بار بارگذاری، نیازی به باز کردن مجدد ندارد. برای این کار، نیاز به دستکاری با ذخیره سازی سیستم در مراحل اولیه بارگذاری دارد. پیش از این توسعه دهندگان امکان این رویکرد را با آسیب پذیری های دیگر اثبات کرده اند.
hexkyz به طور جداگانه توضیح داد که آیا صاحبان Switch 2 باید برنامه های ثابت را به روز کنند.
از یک طرف، این یک بهره برداری بسیار قدرتمند است که کنترل کامل سطح کاربری سیستم (userland) را تضمین می کند. بالاتر از ماژول FS در این سطح دیگر نمی توان بالا رفت. با این حال هر چیزی که خارج از userland است، در دسترس باقی می ماند. به ویژه، تعدیل FS هیچ گونه آسان تر از نقض هسته نیست.
از سوی دیگر، کنترل کامل userland امکان استخراج داده ها، تغییر بازی ها و سایر فعالیت های مشابه را فراهم می کند. اما امکان استفاده تنها در سیستم عامل های پیش از 23.0.1 در دسترس خواهد ماند، زیرا نینتندو به سرعت آسیب پذیری را از بین می برد.
این چیزی است که این توسعه دهنده می گوید:
• آسیب پذیری در ماژول سیستم سیستم فایل (FS) سال ها پیش کشف شد، اما hexkyz آن را برای استفاده نامناسب می دانست. این آسیب پذیری را در صورت تغییر آینده FS به شما امکان می دهد از آن بهره مند شوید.
• موانع اصلی تنظیم حافظه FS بود. تعداد بسیار کمی از شاخص های مفید در هیپ (heap) وجود داشت. خود روش بهره برداری نیز شناخته شده بود: لازم است مکانیسم ایجاد اشیاء IStorage را در حافظه پیدا کنید و کنترل شاخص های خواندن و نوشتن آنها را به دست آورید. در این مورد BufferedStorage مورد استفاده قرار گرفت.
• سخت ترین کار حفظ اشیاء مورد نیاز در حافظه برای مدت زمان کافی بود. تمام تلاش های قبلی توسعه دهندگان که از آسیب پذیری های دیگر استفاده می کردند، با استفاده از قسمت های خالی حافظه به پایان رسید.
• این جایی است که هوش مصنوعی نقش اصلی خود را در این زمینه داشته است. او دنباله پیچیده ای از دستکاری ها را با دسته (heap grooming) ایجاد کرده است که به شما اجازه می دهد به مکان مناسب اشیاء دست یابید. به گفته hexkyz، کد حاصل شده از طریق کار هوش مصنوعی یک کابوس غیر قابل خواندن است، اما واقعاً کار می کند. انتقال آن به نقاط ورودی دیگر دشوار خواهد بود، اگرچه کاملاً واقعی است.
• پس از دریافت خواندن و نوشتن حافظه (arbitrary R/W) از روش های شناخته شده استفاده می شود: نصب PID مشتری به مقدار 1، MITM-intercept بارر، دریافت دیسکریپترهای خارجی و سایر تکنیک ها.
• دسترسی به FS به شما امکان می دهد تا تقریباً هر فایلی باینری را که زیر سطح KIP باشد، از بازی ها، برنامه ها و ماژول های سیستم خارج از KIP استخراج کنید.
• نمی توان از طریق FS کلید های رمزگذاری و یا مواد مرتبط با آن را دریافت کرد.
• افزایش امتیازات بیشتر، مانند دسترسی به هسته، به همان اندازه که در مورد هر ماژول سیستم دیگری است، یک مشکل پیچیده باقی می ماند.
• در عین حال، امکان بالقوه ای وجود دارد که سایر ماژول های KIP را به خطر بیندازد. به گفته توسعه دهنده، یک روش وجود دارد که نویسندگان بهره برداری در انتشارات خود مورد بررسی قرار نگرفته اند و که تئوری ممکن است کار کند.
• SmileBASIC برای هک کردن کاملا ضروری نیست. نقطه ی ورود می تواند یک بازی برای اولین سوئیچ، یک بازی برای سوئیچ 2 یا حتی یک مرورگر باشد.
• در نسخه های قدیمی از نرم افزارها، آسیب پذیری های ناشرایی باقی مانده است که به طور بالقوه به پیشرفت عمیق تر در سیستم اجازه می دهد. به عنوان مثال، در نرم افزار 19، توسعه دهندگان یک خطای FS را کشف کردند که اجازه می داد بخشی از محتوای حافظه ماژول را خارج کند.
• سایر آسیب پذیری های مخفی FS نیز وجود دارد، اما آسیب پذیری فعلی بسیار موثرتر از بقیه است. Hexkyz معتقد است که این تنها راه برای نفوذ عمیق به سیستم در مدت زمان بسیار طولانی است.
• این زنجیره عملیاتی جدید در واقع به یک شبیه سازی مدرن از nspwn با اولین Nintendo Switch تبدیل شد. در آن زمان آسیب پذیری FS به طور مشابه اجازه می داد کد ارادی را اجرا کند.
• به طور تئوری، بهره برداری را می توان به یک شکستن دائمی (untethered) تبدیل کرد که پس از هر بار بارگذاری، نیازی به باز کردن مجدد ندارد. برای این کار، نیاز به دستکاری با ذخیره سازی سیستم در مراحل اولیه بارگذاری دارد. پیش از این توسعه دهندگان امکان این رویکرد را با آسیب پذیری های دیگر اثبات کرده اند.
hexkyz به طور جداگانه توضیح داد که آیا صاحبان Switch 2 باید برنامه های ثابت را به روز کنند.
از یک طرف، این یک بهره برداری بسیار قدرتمند است که کنترل کامل سطح کاربری سیستم (userland) را تضمین می کند. بالاتر از ماژول FS در این سطح دیگر نمی توان بالا رفت. با این حال هر چیزی که خارج از userland است، در دسترس باقی می ماند. به ویژه، تعدیل FS هیچ گونه آسان تر از نقض هسته نیست.
از سوی دیگر، کنترل کامل userland امکان استخراج داده ها، تغییر بازی ها و سایر فعالیت های مشابه را فراهم می کند. اما امکان استفاده تنها در سیستم عامل های پیش از 23.0.1 در دسترس خواهد ماند، زیرا نینتندو به سرعت آسیب پذیری را از بین می برد.
