24.10.2026 12:23
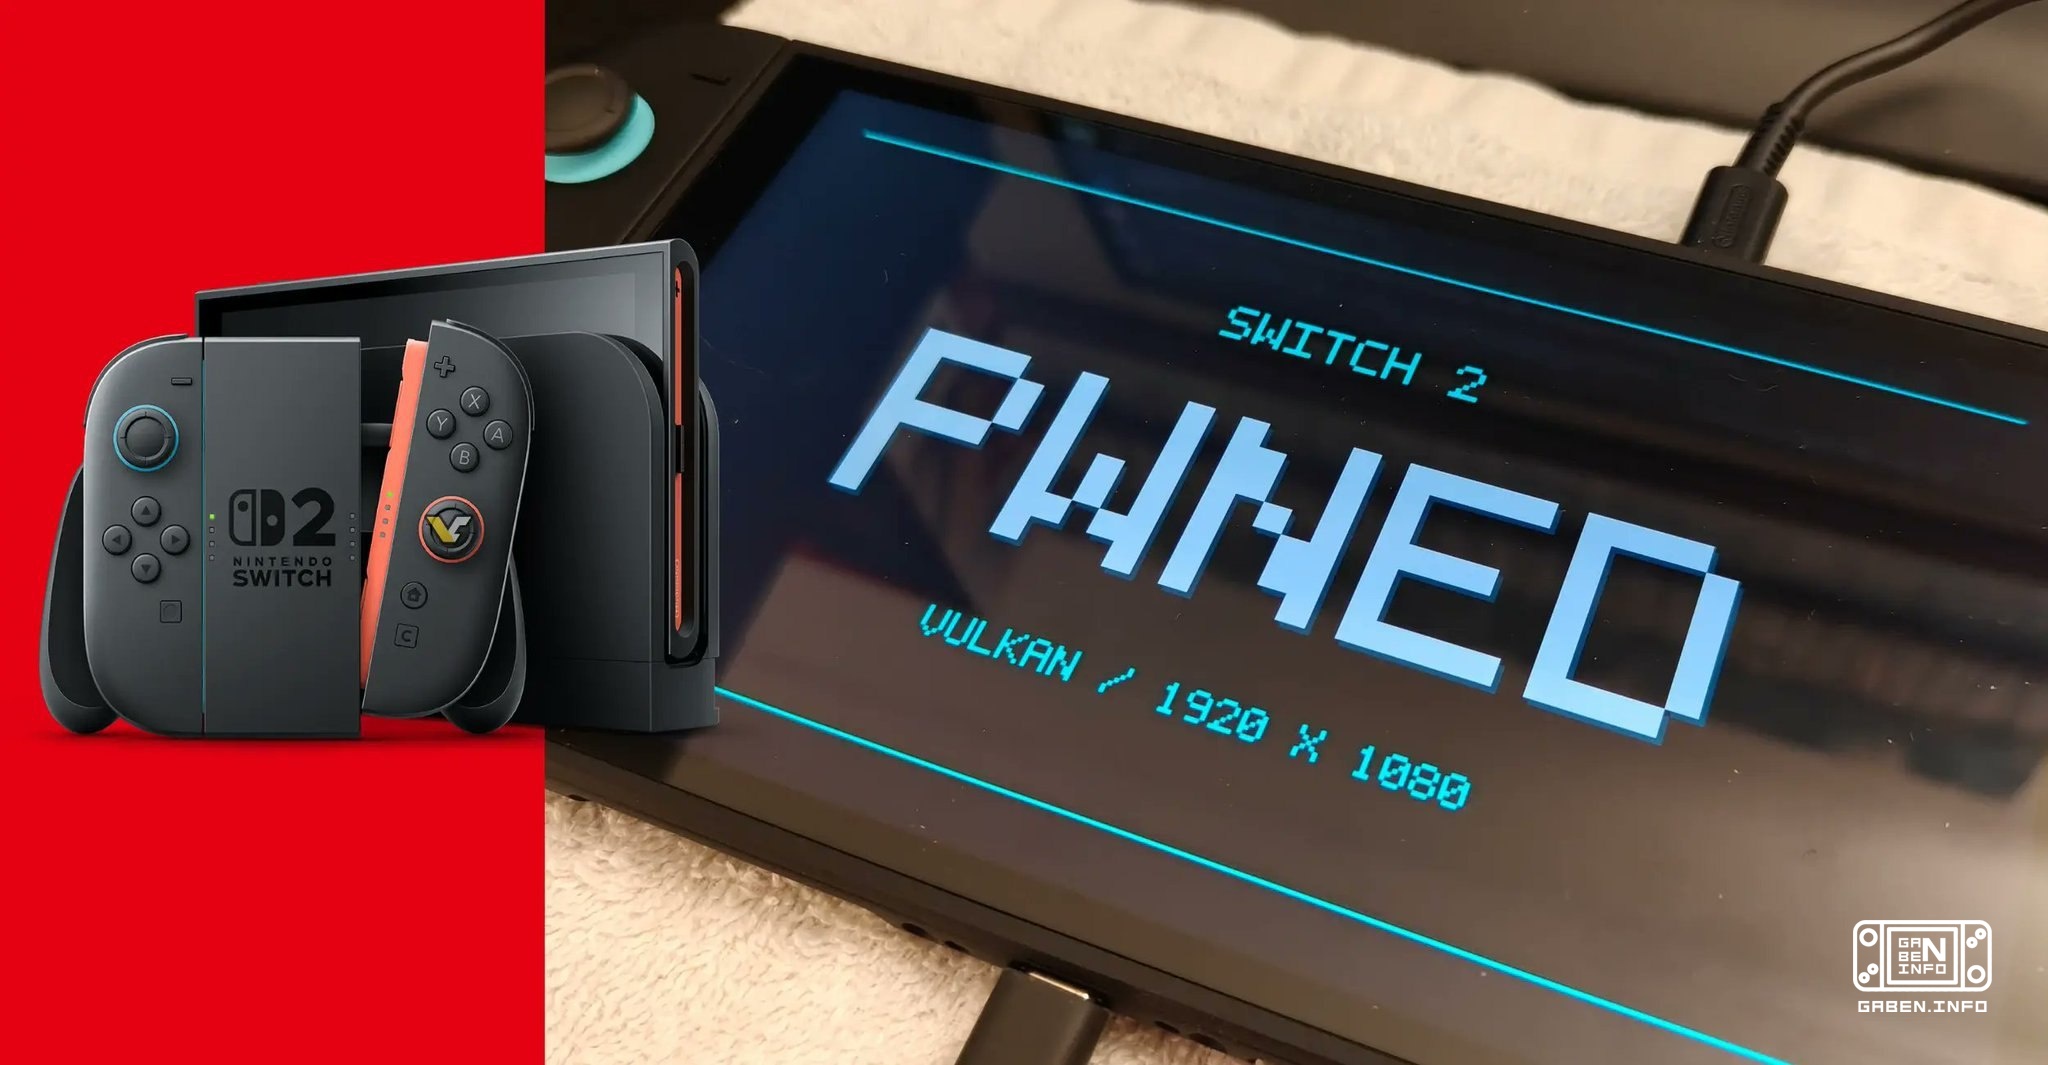
Pengembang Atmosphère di bawah nama hexkyz secara rinci mendesain eksploit baru untuk Nintendo Switch 2, yang
Pengembang Atmosphère di bawah nama hexkyz secara rinci mendesain eksploit baru untuk Nintendo Switch 2, yang dibuat oleh kecerdasan buatan.
Inilah yang dikatakan pengembangnya:
• Kerentanan dalam modul sistem sistem sistem (FS) ditemukan bertahun-tahun yang lalu, namun hexkyz menganggapnya tidak cocok untuk digunakan.
• Penghalang utama adalah organisasi memori FS. Di dalam heap (heap) terdapat sangat sedikit indikator yang berguna. Metode pengoperasian sendiri juga dikenal: perlu menemukan mekanisme pembuatan objek IStorage dalam memori dan mengambil kendali atas indikator bacaan dan catatan mereka.
• Tugas yang paling sulit adalah untuk menyimpan objek yang dibutuhkan dalam memori cukup lama. Semua upaya pengembang sebelumnya yang menggunakan kerentanan lain berakhir dengan menggunakan bagian memori yang kosong.
• Ini adalah tempat AI memberikan kontribusi utamanya. Ia menciptakan serangkaian manipulasi heap yang rumit (heap grooming) yang memungkinkan untuk mencapai lokasi yang tepat dari objek. Menurut hexkyz, kode AI yang dihasilkan adalah mimpi buruk yang hampir tidak dapat dibaca, tetapi itu benar-benar bekerja.
• Setelah mendapatkan memori membaca dan mencatat (arbitrary R/W) metode yang sudah dikenal digunakan: pengaturan PID klien pada nilai 1, MITM-interface loader, mendapatkan deskriptor asing dan teknik lainnya.
• Akses ke FS memungkinkan untuk mengekstrak hampir semua file biner di bawah tingkat KIP: game, aplikasi, dan modul sistem yang tidak termasuk KIP.
• Tidak mungkin untuk mendapatkan kunci enkripsi atau materi terkait melalui FS.
• Meningkatkan kewenangan lebih lanjut, seperti mendapatkan akses ke inti, tetap menjadi tugas yang sama rumitnya dengan modul sistem lainnya.
• Di samping itu, ada potensi untuk mengkompromikan modul KIP lainnya. Menurut pengembang, ada satu metode yang tidak dibahas oleh penulis eksploitasi dalam publikasi mereka dan yang secara teoritis bisa berhasil.
• SmileBASIC sama sekali tidak diperlukan untuk peretasan. Titik masuknya bisa menjadi game untuk Switch pertama, game untuk Switch 2 atau bahkan browser. Eksploit awalnya dibuat sebagai SmileBASIC, jadi banyak orang akan terburu-buru untuk membelinya, namun kerentanan FS tersedia hampir di mana-mana.
• Versi lama dari firmware masih memiliki kerentanan lain yang belum dipublikasikan, yang berpotensi memungkinkan untuk melangkah lebih dalam ke dalam sistem.
• Ada juga kerentanan tertutup FS lainnya, tetapi yang saat ini terbukti jauh lebih efektif dari yang lain. Hexkyz mengasumsikan bahwa ini mungkin satu-satunya cara untuk meretas sistem dengan kedalaman seperti itu dalam waktu yang sangat lama.
• Rantai operasi baru sebenarnya menjadi analog nspwn saat ini dengan Nintendo Switch pertama.
• Secara teoritis, eksploitasi dapat diubah menjadi hack permanen (untethered) yang tidak memerlukan reboot setelah setiap peluncuran. Hal ini akan membutuhkan memanipulasi penyimpanan sistem pada tahap awal peluncuran.
Secara terpisah hexkyz menjelaskan apakah pemilik Switch 2 harus memperbarui firmware.
Di satu sisi, ini adalah eksploit yang sangat kuat, yang memberikan kontrol penuh atas tingkat pengguna sistem (userland). Di atas modul FS dalam lingkup level ini tidak dapat naik lagi. Namun, apa pun yang berada di luar userland, tetap tidak dapat diakses.
Di sisi lain, kontrol penuh atas userland membuka kesempatan untuk mengekstrak data, memodifikasi game, dan tindakan serupa lainnya. Tapi eksploitasi kemungkinan akan hanya tersedia pada firmware hingga 23.0.1 termasuk karena Nintendo akan segera menghapus kerentanan.
Inilah yang dikatakan pengembangnya:
• Kerentanan dalam modul sistem sistem sistem (FS) ditemukan bertahun-tahun yang lalu, namun hexkyz menganggapnya tidak cocok untuk digunakan.
• Penghalang utama adalah organisasi memori FS. Di dalam heap (heap) terdapat sangat sedikit indikator yang berguna. Metode pengoperasian sendiri juga dikenal: perlu menemukan mekanisme pembuatan objek IStorage dalam memori dan mengambil kendali atas indikator bacaan dan catatan mereka.
• Tugas yang paling sulit adalah untuk menyimpan objek yang dibutuhkan dalam memori cukup lama. Semua upaya pengembang sebelumnya yang menggunakan kerentanan lain berakhir dengan menggunakan bagian memori yang kosong.
• Ini adalah tempat AI memberikan kontribusi utamanya. Ia menciptakan serangkaian manipulasi heap yang rumit (heap grooming) yang memungkinkan untuk mencapai lokasi yang tepat dari objek. Menurut hexkyz, kode AI yang dihasilkan adalah mimpi buruk yang hampir tidak dapat dibaca, tetapi itu benar-benar bekerja.
• Setelah mendapatkan memori membaca dan mencatat (arbitrary R/W) metode yang sudah dikenal digunakan: pengaturan PID klien pada nilai 1, MITM-interface loader, mendapatkan deskriptor asing dan teknik lainnya.
• Akses ke FS memungkinkan untuk mengekstrak hampir semua file biner di bawah tingkat KIP: game, aplikasi, dan modul sistem yang tidak termasuk KIP.
• Tidak mungkin untuk mendapatkan kunci enkripsi atau materi terkait melalui FS.
• Meningkatkan kewenangan lebih lanjut, seperti mendapatkan akses ke inti, tetap menjadi tugas yang sama rumitnya dengan modul sistem lainnya.
• Di samping itu, ada potensi untuk mengkompromikan modul KIP lainnya. Menurut pengembang, ada satu metode yang tidak dibahas oleh penulis eksploitasi dalam publikasi mereka dan yang secara teoritis bisa berhasil.
• SmileBASIC sama sekali tidak diperlukan untuk peretasan. Titik masuknya bisa menjadi game untuk Switch pertama, game untuk Switch 2 atau bahkan browser. Eksploit awalnya dibuat sebagai SmileBASIC, jadi banyak orang akan terburu-buru untuk membelinya, namun kerentanan FS tersedia hampir di mana-mana.
• Versi lama dari firmware masih memiliki kerentanan lain yang belum dipublikasikan, yang berpotensi memungkinkan untuk melangkah lebih dalam ke dalam sistem.
• Ada juga kerentanan tertutup FS lainnya, tetapi yang saat ini terbukti jauh lebih efektif dari yang lain. Hexkyz mengasumsikan bahwa ini mungkin satu-satunya cara untuk meretas sistem dengan kedalaman seperti itu dalam waktu yang sangat lama.
• Rantai operasi baru sebenarnya menjadi analog nspwn saat ini dengan Nintendo Switch pertama.
• Secara teoritis, eksploitasi dapat diubah menjadi hack permanen (untethered) yang tidak memerlukan reboot setelah setiap peluncuran. Hal ini akan membutuhkan memanipulasi penyimpanan sistem pada tahap awal peluncuran.
Secara terpisah hexkyz menjelaskan apakah pemilik Switch 2 harus memperbarui firmware.
Di satu sisi, ini adalah eksploit yang sangat kuat, yang memberikan kontrol penuh atas tingkat pengguna sistem (userland). Di atas modul FS dalam lingkup level ini tidak dapat naik lagi. Namun, apa pun yang berada di luar userland, tetap tidak dapat diakses.
Di sisi lain, kontrol penuh atas userland membuka kesempatan untuk mengekstrak data, memodifikasi game, dan tindakan serupa lainnya. Tapi eksploitasi kemungkinan akan hanya tersedia pada firmware hingga 23.0.1 termasuk karena Nintendo akan segera menghapus kerentanan.
